
Lectura ejecutiva · ~60 segundos
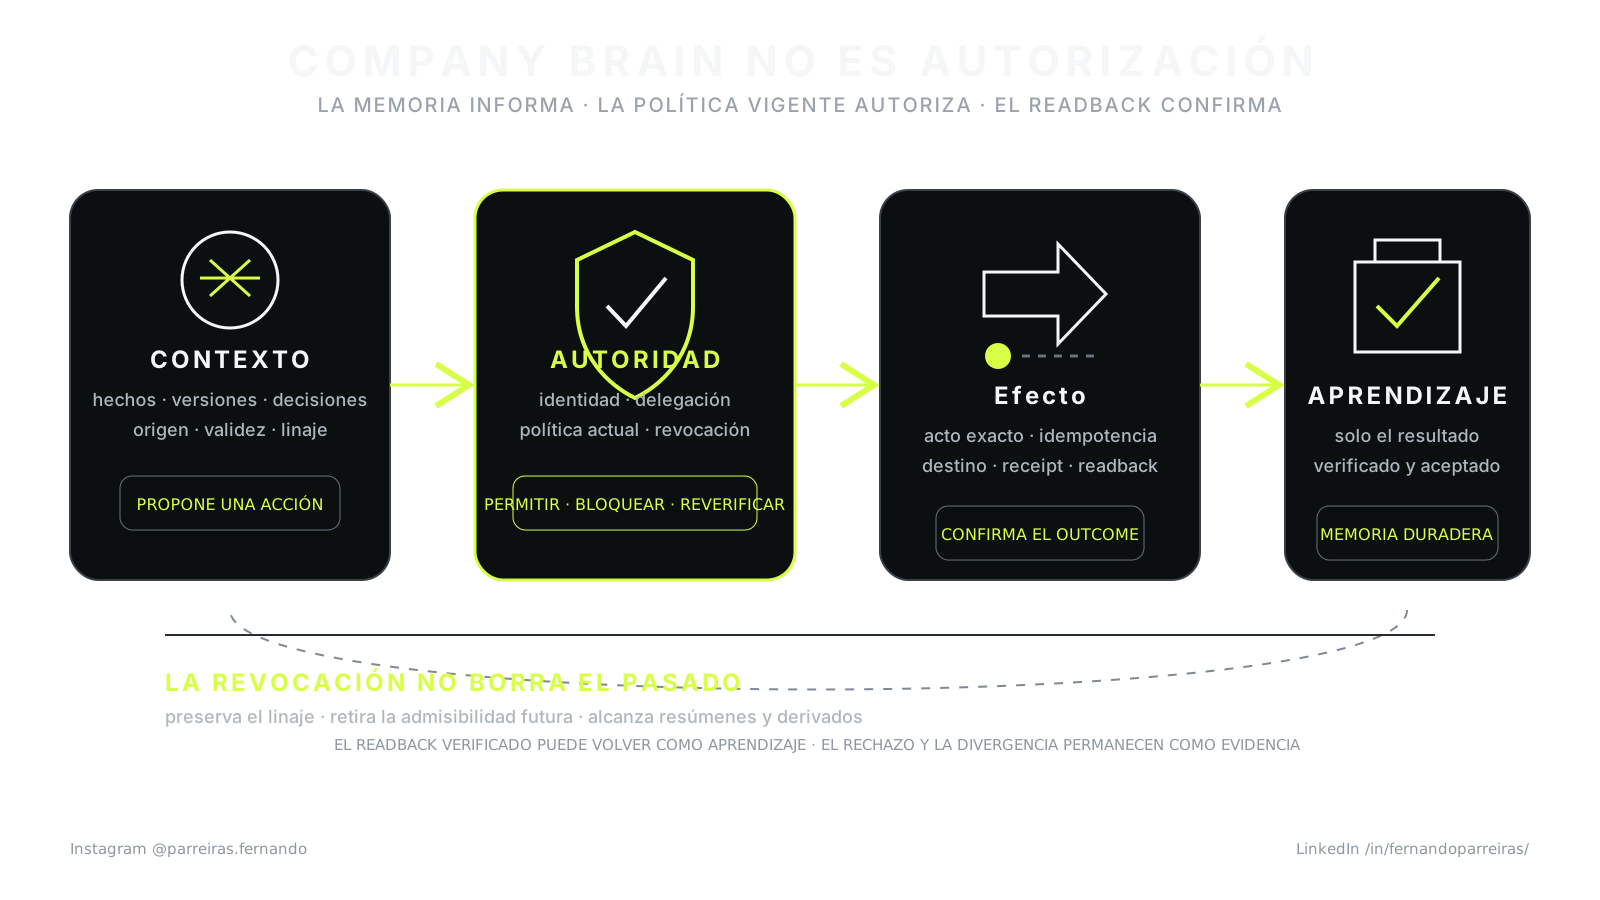
Un Company Brain puede recuperar hechos, relaciones y decisiones, pero la memoria no concede autoridad. El contrato propuesto separa contexto, autorización vigente, efecto con idempotencia y aprendizaje después del readback, preservando provenance, validez temporal y revocación.
Una empresa puede organizar documentos, conversaciones, decisiones, roles, relaciones y aprendizajes en un grafo de contexto. Esto mejora la posibilidad de que una persona o un agente encuentre lo que necesita. Sin embargo, no transforma el conocimiento recuperado en permiso para actuar.
Esta diferencia es el punto de seguridad más importante de un Company Brain: la memoria explica el pasado e informa una propuesta; la autoridad vigente decide qué puede ocurrir ahora. Una decisión antigua puede seguir siendo históricamente correcta y, al mismo tiempo, estar prohibida para el rol, el cliente, la finalidad o la política actual.
Este artículo propone un contrato en cuatro planos — contexto, autoridad, efecto y aprendizaje — para impedir que una memoria relevante herede poderes que nunca tuvo. La propuesta no declara una implementación lista de Trustyu, no certifica un producto y no compara proveedores. Es un diseño de ingeniería para revisión.
Lectura ejecutiva
Un Company Brain útil debe responder dos preguntas diferentes:
- ¿Qué sabemos y por qué lo creemos?
- ¿Quién puede ejecutar qué acción, sobre qué recurso, con qué límites, en este instante?
El primer problema es de contexto y provenance. El segundo es de autorización. Mezclarlos crea un atajo peligroso: «ya lo hicimos así» pasa a significar «todavía podemos hacerlo así».
La arquitectura propuesta usa el grafo de contexto para construir una acción candidata, pero obliga al runtime a reevaluar identidad, delegación, finalidad, política y revocación inmediatamente antes del efecto. Después exige readback: la respuesta del sistema de destino confirma lo que ocurrió realmente. Solo el resultado verificado puede volver al Company Brain como aprendizaje duradero.
MEMÓRIA RECUPERADA → AÇÃO CANDIDATA → AUTORIZAÇÃO ATUAL → EFEITO → READBACK → APRENDIZAGEM
          contexto       ainda não age       permite/bloqueia    acontece   confirma     só se verificada
La tesis: context graph no es authorization graph
uno context graph relaciona entidades, hechos, documentos, eventos, decisiones y sus orígenes. Ayuda a recuperar antecedentes y a reconstruir por qué algo se entendió de una determinada manera.
uno authorization graph responde si un principal puede realizar una acción sobre un recurso bajo una política vigente. Debe considerar identidad, delegación, alcance, tiempo, finalidad y revocación. La autorización no puede inferirse únicamente de la proximidad semántica entre nodos del grafo.
W3C PROV-O ofrece un vocabulario estable para representar entidades, actividades, agentes y relaciones de provenance. Esto ayuda a explicar de dónde provino un hecho, pero no concede acceso ni autoriza un efecto. El paper de Google sobre Zanzibar muestra otra responsabilidad: decisiones de acceso coherentes ante cambios en relaciones y contenido. Los dos problemas están relacionados, pero no son intercambiables.
El canon de FORGE ya separa el historial, la política y el aislamiento como responsabilidades propias. La selección de modelo o la recuperación de contexto no sustituyen los controles. [HARNESS31-C2]
Cuatro planos que no deben colapsar
1. Plano de contexto — lo que puede considerarse
El plano de contexto almacena hechos, versiones, decisiones anteriores y relaciones. Cada registro debe incluir, como mínimo:
| campo | Pregunta que responde |
|---|---|
source_ref y source_version | ¿De qué fuente y versión procede? |
observed_at | ¿Cuándo observó el sistema este registro? |
valid_from / valid_until | ¿Para qué intervalo pretende ser válido el hecho? |
owner y classification | ¿Quién responde por el dato y quién puede verlo? |
derived_from | ¿Qué ancestros dieron origen al resumen o a la inferencia? |
supersedes | ¿Qué versión anterior fue sustituida? |
integrity_ref | ¿Cómo detectar una alteración o sustitución del contenido? |
observed_at y validez no son lo mismo. Un contrato consultado hoy puede haber vencido ayer; una política antigua puede seguir siendo necesaria para explicar una decisión pasada sin gobernar la siguiente.
Las derivaciones también heredan restricciones. Resumir una fuente privada no convierte el resumen en público. Combinar una evidencia revocada con otras fuentes no elimina su revocación. El preprint MAP-Graph explora este problema mediante ancestralidad recursiva, filtrado de permisos antes del ranking y un gate dependiente del riesgo de la acción. Es una línea de investigación en un benchmark sintético, no una prueba de producción ni un estándar normativo.
2. Plano de autoridad — lo que puede hacerse ahora
El plano de autoridad evalúa la acción propuesta frente al estado actual. Una decisión mínima debe vincular:
{
  "principal": "identidade-autenticada",
  "delegated_by": "autoridade-ou-null",
  "purpose": "finalidade-declarada",
  "action": "refund.create",
  "resource": "order:synthetic-4821",
  "parameters_sha256": "sha256:...",
  "policy_version": "refund-policy@2026-11-08",
  "evaluated_at": "instante-imediatamente-anterior-ao-efeito",
  "expires_at": "janela-curta",
  "decision": "allow|block|reverify",
  "reason_code": "regra-auditavel"
}
NIST SP 800-207 formula zero trust sin confianza implícita basada únicamente en la ubicación o propiedad del activo. La autenticación y la autorización son funciones distintas antes del acceso al recurso. Para los agentes, el mismo principio impide que «está en la memoria corporativa» o «provino del sistema interno» se trate como autorización.
OWASP AI Agent Security Cheat Sheet recomienda una autorización fuera del contexto del agente y vinculada al actor y a la llamada exacta. La aprobación debe verificarse y consumirse inmediatamente antes de la ejecución, con fallo cerrado y resistencia al replay. Esta orientación es más fuerte que un campo user_confirmed=true, que puede estar obsoleto, fuera de alcance o asociado a parámetros diferentes.
3. Plano de efecto — lo que ocurrió realmente
Incluso una autorización correcta no prueba que el efecto haya ocurrido. Una API puede responder con timeout después de haber escrito, un job puede repetirse, un proveedor puede aceptar la solicitud y rechazarla después, o el destino puede aplicar un estado diferente del solicitado.
El plano de efecto necesita idempotencia y un recibo propio:
{
  "candidate_act_id": "act:synthetic-001",
  "authorization_ref": "authz:synthetic-001",
  "idempotency_key": "stable-per-intended-effect",
  "requested_at": "2026-11-08T15:00:00Z",
  "provider_receipt": "sanitized-reference",
  "readback": "confirmed|absent|divergent|inconclusive",
  "verified_at": "2026-11-08T15:00:02Z"
}
El protocolo de autorización de MCP trata de cómo los clientes obtienen tokens y scopes para acceder a un servidor protegido. Ese acceso es necesario, pero no demuestra que cada efecto de negocio esté permitido. La capa de aplicación todavía debe verificar el principal, el recurso, la acción y los parámetros exactos.
Un Internet-Draft de 2026 propone mantener los actos candidatos en estado no efectivo hasta una verificación en el límite de despacho. Es un trabajo en curso, no un estándar del IETF, pero hace explícita una idea útil: generar, seleccionar o enrutar una acción no equivale a poseer autoridad para hacerla efectiva.
4. Plano de aprendizaje — lo que merece perdurar
El Company Brain no debe aprender directamente de la intención del agente ni de una respuesta optimista del proveedor. El registro duradero debe distinguir:
proposed: la acción fue sugerida;authorized: la política actual permitió la acción exacta;requested: la llamada salió con clave de idempotencia;observed: hubo alguna respuesta o cambio observable;verified: el readback confirmó el efecto y su objeto;accepted: una autoridad humana o una regla explícita aceptó el resultado cuando fue necesario.
Solo los hechos verificados entran como nuevo estado operativo. Los intentos, las divergencias y los resultados inconclusos también permanecen auditables, pero no se convierten en «se realizó con éxito». Esto reduce la posibilidad de que una falla transitoria enseñe al sistema una realidad inexistente.
Ejemplo sintético: la política antigua sigue siendo memoria, no permiso
Considere una empresa ficticia. En febrero, los supervisores podían aprobar reembolsos de hasta R$ 500. Una decisión exitosa entró en el Company Brain con justificación, política y receipt.
En noviembre cambiaron tres cosas:
- el límite pasó a R$ 150;
- la persona cambió de función y perdió la delegación;
- el cliente impugnó el cargo, lo que exige un análisis manual.
Un agente recibe una nueva solicitud de R$ 420. La búsqueda semántica recupera el caso de febrero y concluye que el patrón ya fue aprobado. Si el context graph se trata como autoridad, el agente repite la acción.
El flujo correcto es otro:
- recuperar la decisión histórica y su provenance;
- marcar la política usada en febrero como superseded para las decisiones actuales;
- construir la acción de R$ 420 como candidata, sin efecto;
- evaluar identidad, delegación, finalidad, impugnación y política de noviembre;
- bloquear o reverificar porque el rol y el límite cambiaron;
- si una autoridad actual aprueba la excepción, vincular la aprobación vinculada a los parámetros exactos;
- ejecutar una vez con idempotencia;
- leer el destino y registrar el outcome real;
- aprender la nueva excepción solo con receipt y límites propios.
El historial de febrero no debe borrarse. Sigue siendo válido como explicación del pasado. La revocación cambia su admisibilidad para efectos futuros y alcanza los resúmenes derivados, preservando el linaje para auditoría.
Contrato mínimo de admisibilidad
Antes de usar un registro para respaldar una acción, el runtime puede aplicar este gate:
1. SOURCE       a fonte é identificável, íntegra e permitida para este principal?
2. LINEAGE      todos os ancestrais necessários são admissíveis para a finalidade?
3. TEMPORAL     fato, política e delegação estão válidos agora?
4. SUPERSESSION existe versão posterior que substitui este registro?
5. ACTION       a evidência é suficiente para o risco desta ação específica?
6. AUTHORITY    a política viva permite principal + ação + recurso + parâmetros?
7. FINALITY     a autorização continua válida imediatamente antes do efeito?
8. READBACK     o destino confirmou o estado final esperado?
9. LEARNING     só o outcome verificado será promovido como memória durável?
Las respuestas útiles no son solo allow y deny. reverify, redact, ask_user y inconclusive preservan trabajo útil sin transformar la incertidumbre en permiso.
La revocación debe alcanzar a los descendientes
Hay al menos cuatro eventos de revocación:
- el principal perdió el acceso;
- la fuente cambió de clasificación;
- la política fue sustituida;
- la evidencia fue corregida, retirada o considerada no confiable.
Borrar silenciosamente el nodo original destruye la explicabilidad. Ignorarlo mantiene el riesgo. La alternativa es preservar el linaje y cambiar la admisibilidad:
fonte revogada
   ├── resumo derivado ............ indisponível para nova ação
   ├── decisão histórica .......... visível apenas a quem pode auditar
   └── efeito já confirmado ....... preservado como fato histórico, sem renovar permissão
Los sistemas de autorización coherentes, como el descrito en el paper Zanzibar, muestran por qué los cambios de relaciones no pueden tratarse como una actualización eventual irrelevante. En un Company Brain, el mismo cuidado se aplica a la caché, los embeddings y los resúmenes: una copia derivada no puede sobrevivir como atajo de poder después de que su origen haya perdido validez o acceso.
Cómo probar sin afirmar una implantación
Una implementación candidata debe fallar ante casos como:
| Escenario | Resultado esperado |
|---|---|
| memoria relevante, pero fuente sin permiso | block o redact antes de la recuperación |
| resumen permitido con un ancestro privado | restricción heredada; sin fuga por derivación |
| aprobación válida, parámetros modificados | nueva autorización obligatoria |
| la política cambia entre la planificación y la ejecución | reverify inmediatamente antes del efecto |
| misma acción reenviada después del timeout | la idempotencia impide un segundo efecto |
| el proveedor responde con éxito, el readback diverge | outcome divergent; no promover el aprendizaje |
| fuente revocada después de derivar resúmenes | los descendientes pierden admisibilidad futura |
| decisión histórica consultada por un auditor | linaje preservado, sin generar nueva autoridad |
Estas pruebas solo demuestran las propiedades ejercitadas. No prueban seguridad total, cumplimiento regulatorio, ausencia de rutas alternativas ni operación continua.
Dónde termina la evidencia
- W3C PROV-O es una recomendación para representar e intercambiar provenance; no es una política de autorización.
- NIST SP 800-207 es una arquitectura de zero trust; no prescribe este contrato de Company Brain.
- OWASP ofrece orientación de seguridad; no certifica una implementación específica.
- Zanzibar es un paper primario sobre un sistema de autorización de Google; sus propiedades y escala no se transfieren automáticamente a otro producto.
- MAP-Graph y Stateful Governance for Concurrent Agentic Systems son preprints de 2026. Sus resultados respaldan preguntas y mecanismos dentro del recorte evaluado, no una comprobación en producción.
- O Internet-Draft de execution finality es un trabajo en curso y puede cambiar o expirar.
- Los cuatro planos, los campos y los gates de este artículo son una propuesta editorial de ingeniería. No declaran que Trustyu AI Works esté disponible en el mercado ni que existan controles operando en clientes.
Glosario
- Company Brain: capa organizacional que conecta conocimiento, decisiones y contexto para apoyar el trabajo; el término no define por sí solo un producto, una arquitectura o una autoridad.
- Grafo de contexto: grafo de hechos, entidades, relaciones y provenance usado para recuperación y razonamiento.
- Grafo de autorización: relaciones y políticas usadas para decidir si un principal puede ejecutar una acción sobre un recurso.
- Provenance: registro del origen, las transformaciones, los responsables y las dependencias de un dato.
- Validez temporal: intervalo durante el cual un hecho, rol, delegación o política puede sustentar una decisión.
- Acción candidata: operación ya formulada, pero todavía sin poder para producir una consecuencia.
- Readback: lectura posterior del sistema de destino para confirmar el efecto real.
- Revocación: retirada de acceso, delegación, confianza o validez sin borrar el rastro histórico.
Fuentes primarias y técnicas
- W3C — PROV-O: The PROV Ontology.
- Google Research / USENIX ATC 2019 — Zanzibar: Google’s Consistent, Global Authorization System.
- NIST SP 800-207 — Zero Trust Architecture.
- OWASP — AI Agent Security Cheat Sheet.
- OWASP AISVS — AI Security Controls Inventory.
- Model Context Protocol — Authorization.
- MAP-Graph: Provenance-Aware Shared Memory for Multi-Agent Workflows — preprint.
- Stateful Governance for Concurrent Agentic Systems — preprint.
- IETF Datatracker — Execution-Finality for Agentic AI Tool Dispatch — Internet-Draft, trabajo en curso.
Próximo paso
Antes de comprar o construir un Company Brain, elija una acción real y diseñe el recorrido completo: fuente, provenance, identidad, delegación, política vigente, autorización del acto exacto, idempotencia, readback y regla de aprendizaje. Si una de estas fronteras queda implícita, el sistema puede saber mucho y aun así actuar sin autoridad.
Para analizar el diseño de contexto, gobernanza y verificación de una solución AI Native, use el canal institucional de Trustyu. El contacto no implica un producto listo, un diagnóstico contratado ni un resultado garantizado.
Nota editorial
El caso de reembolso, los identificadores y los receipts son sintéticos. No se utilizaron datos de clientes, credenciales, tokens, payloads operativos ni métricas comerciales. La investigación, la estructura y la redacción contaron con asistencia de IA. Fernando Parreiras aprobó esta versión como autor y revisor factual el 8 de noviembre de 2026 y autorizó la publicación especial para las 19:00, hora de Brasilia. No hubo una revisión humana independiente adicional.
Corte de la investigación: 8 de noviembre de 2026.
Nota editorial y de responsabilidad
- Corte de la investigación
- Última revisión
- Correcciones registradas
- No hay correcciones registradas.
El corte anterior corresponde a los claims canónicos. Las fuentes complementarias y sus fechas de consulta se identifican en el cuerpo del artículo.
Este artículo combina fuentes citadas, análisis y experiencia profesional del autor. Los datos verificables y las afirmaciones fácticas están vinculados a sus respectivas fuentes. Las interpretaciones, hipótesis, proyecciones, recomendaciones y opiniones representan el punto de vista profesional del autor en el momento de la publicación; no constituyen hechos probados, promesas de resultados ni asesoramiento jurídico, financiero o técnico aplicable a un caso concreto. Consulte las fuentes originales y a profesionales cualificados antes de tomar decisiones.
Claims y fuentes
HARNESS31-C2
Un harness duradero debe mantener el historial de sesiones, la política de orquestación y el aislamiento de ejecución como límites explícitos, mientras que los adaptadores y complementos evitan que la elección del modelo o canal se convierta en el límite de seguridad.
Límite: Las fuentes muestran dos implementaciones, no un estándar de interoperabilidad neutral. Los permisos reales deben aplicarse y probarse de forma independiente fuera de las opciones del modelo. Este es un input de diseño source-bound; no prueba la adopción del producto, la madurez operativa, la attestation independiente, la clasificación de búsqueda, la citación de IA o el resultado.
- Anthropic — Anthropic, términos de sitio propietario
- Software YC —Software YC, MIT
- Software YC —Software YC, MIT