
Lectura ejecutiva · ~60 segundos
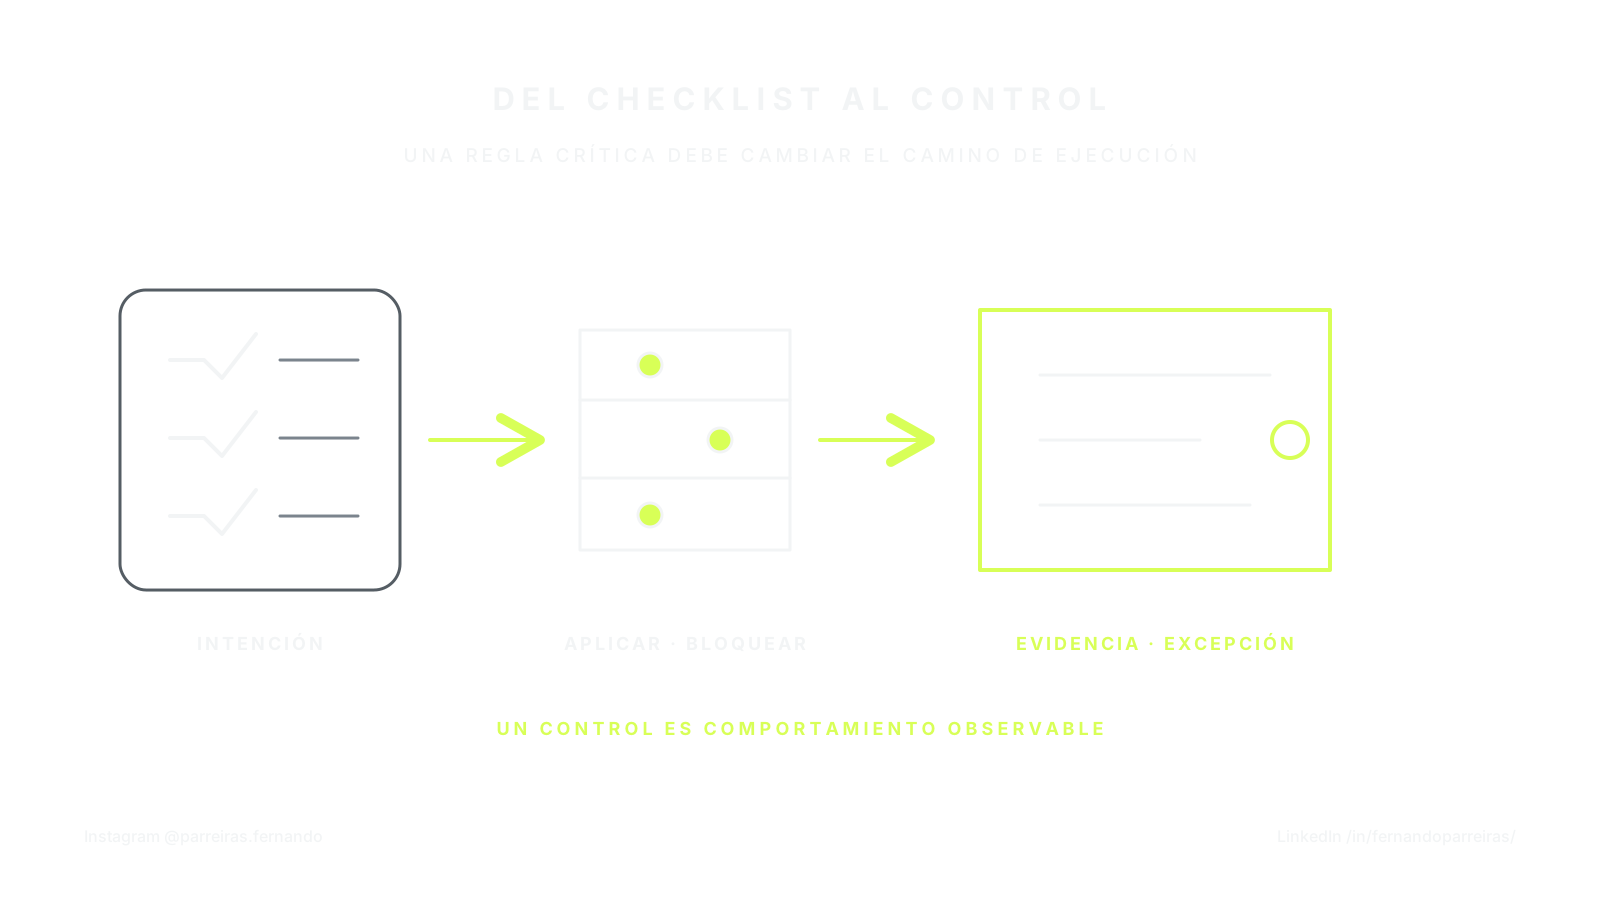
La lista de verificación recuerda la intención. El control ejecutable define propiedad, alcance, mecanismo, evidencia, autoridad y validez, gobierna el efecto del fallo y trata la excepción como un objeto que caduca.
"Revisar la seguridad", "validar la calidad" y "obtener la aprobación humana" aparecen en muchas políticas de IA. Las sentencias parecen prudentes. Siguen siendo frágiles cuando el sistema no sabe cuándo se aplica la norma, quién responde, qué mecanismo puede bloquearla y qué pruebas demuestran su ejecución.
Una lista de verificación recuerda una intención. Un control ejecutable cambia el comportamiento del sistema.
Resumen ejecutivo
Una regla crítica necesita seis campos:
| campo | Pregunta |
|---|---|
| Propiedad | ¿Qué debe seguir siendo cierto? |
| Aplicabilidad | ¿En qué activos, riesgos y entornos? |
| Mecanismo | ¿Qué medidas, límites o bloqueos? |
| evidencia | ¿Qué registro demuestra resultado y subject? |
| autoridad | ¿Quién puede aceptar, exceptuar o revocar? |
| Validez | ¿Cuándo expiran la regla, la excepción y la prueba? |
La gobernanza ejecutable no significa automatizar todas las decisiones. Significa hacer explícito el momento en el que una persona decide y evitar que el silencio, el tiempo de espera o la conveniencia sean interpretados como aprobación.
Por qué fallan las listas de verificación
Lenguaje sin propiedad
“Sistema seguro” no informa amenaza, límite, versión o criterio. Un control necesita algo falsificable, como "no se producen llamadas de salida fuera de la lista de permitidos en esta clase de tarea".
Aplicabilidad implícita
La regla existe, pero nadie sabe si se aplica al prototipo, a la producción, a los datos reales, al proveedor externo o al cambio de bajo riesgo. El equipo decide durante la ejecución y produce tratamientos inconsistentes.
Verificación sin bloqueo
El escáner encuentra una falla, se adjunta el informe y el flujo continúa. La organización tiene observabilidad, pero no control.
Aprobación sin subject
Una persona aprueba "la implementación" sin commit, imagen, configuración, entorno o digest. El activo verificado puede no ser el activo liberado.
Excepción eterna
Una urgencia crea un desvío temporal; sin dueño, caducidad y compensación, se convierte en arquitectura.
El contrato de control mínimo
Considere una regla general: los cambios de alto impacto requieren una revisión humana.
Una versión ejecutable dice:
- desencadenante: clasificación de riesgo igual o superior al umbral;
- subject: commit, digest de artefactos, configuración y entorno;
- corrector: las pruebas y evidencias aplicables deben ser verdes y válidas;
- autoridad: identidad humana elegible y separada del ejecutor;
- efecto: sin aprobación, la promoción fracasa cerrada;
- receipt: decisión, fecha, subject, riesgo residual y excepciones;
- caducidad: cambiar el subject invalida la aceptación.
El control puede contener un paso humano. Sigue siendo ejecutable porque su entrada, autoridad, efecto y evidencia son verificables.
Política, verificador, gate y evidencia no son sinónimos
| Elemento | Función | falla cuando |
|---|---|---|
| Política | establece la regla y la razón | es vago o contradictorio |
| inspector | mide una propiedad | observar el subject equivocado |
| Gate | previene un efecto | Trata el error como una advertencia |
| Evidencia | conserva el resultado | no conecta identidad, datos y activos |
| Aprobación | acepta riesgo residual | no tiene autoridad ni caducidad |
Una página de políticas no sustituye una prueba. Una prueba verde no sustituye el gate. Un gate no demuestra que la regla sea adecuada. El assurance exige que los elementos estén conectados.
Las fuentes regulatorias y las herramientas públicas cubren diferentes partes del aseguramiento; refuerzan la necesidad de pruebas reproducibles vinculadas a requisitos explícitos, sin transformar la prosa política en certificación. [R2-C1]
Cómo transformar una regla escrita
1. Extrae la propiedad
Reemplace el verbo genérico con una declaración observable. La “protección de datos” puede dividirse en recopilación mínima, acceso autorizado, cifrado, retención, eliminación y auditabilidad.
2. Aplicabilidad del modelo
Utilice señales como entorno, tipo de datos, efecto externo, reversibilidad, origen del cambio y clase de riesgo. La aplicabilidad debe ser comprobable, no una nota a pie de página.
3. Elija el motor más determinista disponible
Esquema, sissubject de tipos, motor de políticas, lista de permitidos, prueba de propiedad e interpretación de reducción de diffs. Las evaluaciones por modelo entran donde la propiedad requiere juicio y debe exponer rúbrica, línea de base y límite.
4. Defina el efecto de falla
warn puede ser adecuado en la sombra. En el ámbito de aplicación, es necesario bloquear un fallo material. El estado de madurez nunca debe promocionarse simplemente porque se instaló el verificador.
5. Preservar la evidencia abordable
Registre el subject, la versión del control, el resultado, el entorno, el ejecutor, el verificador y la validez. Un log sin binding aporta contexto; no es prueba suficiente para una decisión posterior.
6. Trate la excepción como un objeto.
La excepción tiene motivo, titular, compensación, alcance y caducidad. En la fecha definitiva, el sistema revoca o exige una nueva decisión.
Matriz de madurez
| Estado | lo que existe | Lo que aún no se puede decir |
|---|---|---|
| specified | regla y contrato | ejecución real |
| shadow | El inspector observa sin bloquear. | aplicación de la ley |
| hecho cumplir | bloques de gate en el alcance declarado | efectividad universal |
| verificado | pruebas independientes respaldan la propiedad | falta de riesgo |
| atestiguado | un tercero o una cadena de attestation firma el claim | corrección semántica completa |
La claridad de estos estados evita adjetivos que sean mayores que la evidencia.
Lo que este artículo prueba y lo que no prueba
NIST, OWASP y otros marcos ayudan a organizar los requisitos y las pruebas, pero cubren diferentes ámbitos. FORGE traduce esta separación en propiedad, aplicabilidad, mecanismo, evidencia y autoridad. Este es un diseño de gobernanza, no una certificación del marco o los productos.
Ningún control elimina el juicio. Reduce la ambigüedad, hace visibles las desviaciones y define dónde debe realizarse el juicio.
Conclusión
La lista de verificación pregunta si alguien se acordó. El control ejecutable demuestra lo que sucedió y gobierna lo que puede suceder a continuación.
El objetivo no es reemplazar a las personas con reglas. Es reservar la atención humana para decisiones que realmente requieren contexto e impedir que tareas predecibles dependan de la memoria, la buena voluntad o la interpretación.
Lectura anterior: Evidencia antes del adjetivo. Siguiente lectura sugerida: Cuando la IA falla, ¿el sistema aprende o solo lo intenta de nuevo?.
Nota editorial y de responsabilidad
- Corte de la investigación
- Última revisión
- Correcciones registradas
- No hay correcciones registradas.
El corte anterior corresponde a los claims canónicos. Las fuentes complementarias y sus fechas de consulta se identifican en el cuerpo del artículo.
Este artículo combina fuentes citadas, análisis y experiencia profesional del autor. Los datos verificables y las afirmaciones fácticas están vinculados a sus respectivas fuentes. Las interpretaciones, hipótesis, proyecciones, recomendaciones y opiniones representan el punto de vista profesional del autor en el momento de la publicación; no constituyen hechos probados, promesas de resultados ni asesoramiento jurídico, financiero o técnico aplicable a un caso concreto. Consulte las fuentes originales y a profesionales cualificados antes de tomar decisiones.
Claims y fuentes
R2-C1
La garantía de la IA necesita pruebas reproducibles y evidencia mensurable asignada a requisitos de verificación explícitos; La prosa política por sí sola es insuficiente.
Límite: Dioptra y AISVS cubren diferentes ámbitos; tampoco lo es una attestation llave en mano de una implementación FORGE. Este es un insumo de diseño de investigación-síntesis; no prueba la adopción del producto, la madurez operativa, la attestation independiente o el resultado.
- NIST — NIST, NIST repositorio de dominio público; extractos de solo análisis
- OWASP Fundación — OWASP Fundación, estándar CC-BY-SA-4.0; extractos de solo análisis