Lectura ejecutiva · ~60 segundos
Ocho advisories oficiales corregidos en la línea vLLM 0.32.0 abarcan medios, plantillas, validación, CORS y recursos compartidos. El lote no mide prevalencia ni prueba explotación de una implantación; muestra que inventariar solo el modelo deja al servidor de inferencia fuera de la frontera.
Una API de IA puede usar un modelo bien evaluado y seguir expuesta por el software que recibe, transforma, programa y distribuye las solicitudes. En octubre de 2026, ocho advisories oficiales de vLLM corregidos en la línea 0.32.0 abarcaron procesamiento multimodal, plantillas, validación, CORS y recursos compartidos. El lote no prueba que toda implantación fuera explotable. Muestra por qué inventariar solo el modelo deja fuera de revisión una parte relevante de la frontera.
Estado: Evidence Brief aprobado para publicación. Serie editorial: Papers que leemos por ti. Este texto no reproduce payloads, rutas vulnerables, credenciales, objetivos ni instrucciones de explotación.
Ocho advisories, ocho condiciones diferentes
Las páginas oficiales consultadas clasifican dos casos como altos, cinco como moderados y uno como bajo. Los intervalos afectados y los prerrequisitos varían; por eso, el recuento no puede convertirse en una tasa universal de riesgo de vLLM ni en la afirmación de que una instalación específica fue comprometida.
El conjunto incluye:
- procesamiento de imagen EPS no confiable con posibilidad de indisponibilidad y, bajo condiciones adicionales del host, ejecución mediante Ghostscript;
- un identificador compartido multimodal que alcanzaba deserialización insegura en el worker;
- un origen CORS permisivo por defecto en el servidor HTTP;
- materialización de atención de audio capaz de agotar la memoria;
- procesamiento de imagen OCR capaz de consumir recursos hasta derribar el servicio;
- un identificador de token fuera del vocabulario capaz de provocar un fallo en el dispositivo;
- paso de argumentos de plantilla en una ruta que no respetaba el control esperado;
- renderizado de plantilla sin un límite suficiente, capaz de agotar el pool de ejecución.
Los advisories fueron publicados por el propio proyecto. Esto es evidencia primaria de condiciones reconocidas y de las versiones corregidas; no es observación independiente de explotación en producción.
Actualizar es necesario, pero el intervalo afectado debe comprobarse advisory por advisory
La versión 0.32.0 aparece como corrección en las ocho páginas consultadas. Aun así, la decisión de actualizar no debe surgir solo de la frase «corregido en 0.32.0». El equipo debe comprobar la versión efectiva del paquete y de la imagen, los recursos habilitados, la compatibilidad, los cambios de comportamiento y el mismo artefacto que será promovido.
Una imagen llamada latest, un paquete transitivo o un nodo sin actualizar pueden mantener la condición después de anunciada la modificación. El recibo de remediación debe identificar el digest de la imagen, las dependencias, la configuración y el resultado de las pruebas relevantes.
La superficie es mayor que la ruta de generación de texto
Las entradas multimodales pueden activar decodificadores, bibliotecas nativas y herramientas externas. La capa de plantillas transforma datos antes del modelo. CORS, autenticación, proxies y límites de solicitudes pertenecen al servidor. Colas, memoria compartida y workers distribuyen el efecto entre procesos. Ninguno de estos elementos aparece en los pesos del modelo.
Esto no significa que toda empresa deba exponer todas las modalidades. La forma más sencilla de reducir la superficie es deshabilitar lo que no forma parte del producto: formatos, endpoints, plantillas e integraciones sin uso no deberían permanecer accesibles por comodidad.
Un contrato de remediación verificable
| Pregunta | Evidencia mínima | Lo que no permite concluir |
|---|---|---|
| ¿Qué versión está en ejecución? | paquete, imagen y digest observados en el entorno | que todos los nodos fueron actualizados |
| ¿Qué rutas están expuestas? | rutas, modalidades, formatos y autenticación efectiva | que un endpoint autenticado es seguro |
| ¿Se aplica el límite? | casos válidos, excesivos y malformados en un entorno aislado | ausencia de otras formas de agotamiento |
| ¿La actualización preservó el servicio? | regresión funcional, carga delimitada y rollback ensayado | seguridad universal de la nueva versión |
| ¿Fue promovido el artefacto aprobado? | vínculo entre digest, checks y decisión | que la decisión de riesgo fue correcta |
Este contrato es una propuesta profesional. No fue probado por los mantenedores en el formato anterior y no convierte el Evidence Brief en una certificación de una implantación.
Controles proporcionales
- actualizar a una versión corregida compatible y verificar el digest realmente implantado;
- restringir formatos y modalidades al conjunto necesario para el producto;
- mantener autenticación, autorización, CORS y límites fuera de la decisión del modelo;
- aislar los procesos que interpretan medios y evitar herramientas externas innecesarias en el runtime;
- limitar tamaño, duración, profundidad, concurrencia, tiempo y memoria antes de una ejecución costosa;
- probar fallo controlado, reinicio, degradación y rollback sin usar datos u objetivos reales;
- monitorizar rechazos y consumo por identidad sin registrar prompts o archivos sensibles por defecto;
- seguir nuevos advisories y reabrir la revisión cuando cambien la imagen, una dependencia o la configuración.
En el canon Forge, aislamiento, identidad mínima y provenance son controles complementarios; ninguno sustituye a los demás. Esta orientación de arquitectura no demuestra que un producto específico ya los adopte ni que elimine la condición descrita por los advisories. [R2-C3]
Límites y conflicto de interés
Los ocho registros fueron publicados por el proyecto afectado y describen su propia corrección. Es la fuente más directa para intervalos y remediación, pero no equivale a una prueba independiente de la corrección en todas las arquitecturas. Versiones de CUDA, drivers, sistema operativo, modelos, plugins y topología pueden cambiar la exposición y el efecto.
Las severidades son las mostradas por los advisories en el corte editorial. CVSS ayuda a priorizar, pero no sustituye el contexto: una modalidad deshabilitada y un servidor público no tienen la misma ruta de riesgo. En el corte, no encontramos evidencia pública de explotación generalizada de estos ocho casos. La ausencia de evidencia pública no prueba ausencia de explotación.
Trustyu y Tech Human no participaron en el descubrimiento, la corrección ni el mantenimiento de vLLM. No hubo reproducción independiente de los casos en este análisis. Las recomendaciones son una interpretación profesional y deben adaptarse al entorno por quien tenga autoridad y acceso legítimos.
regla de arquitectura
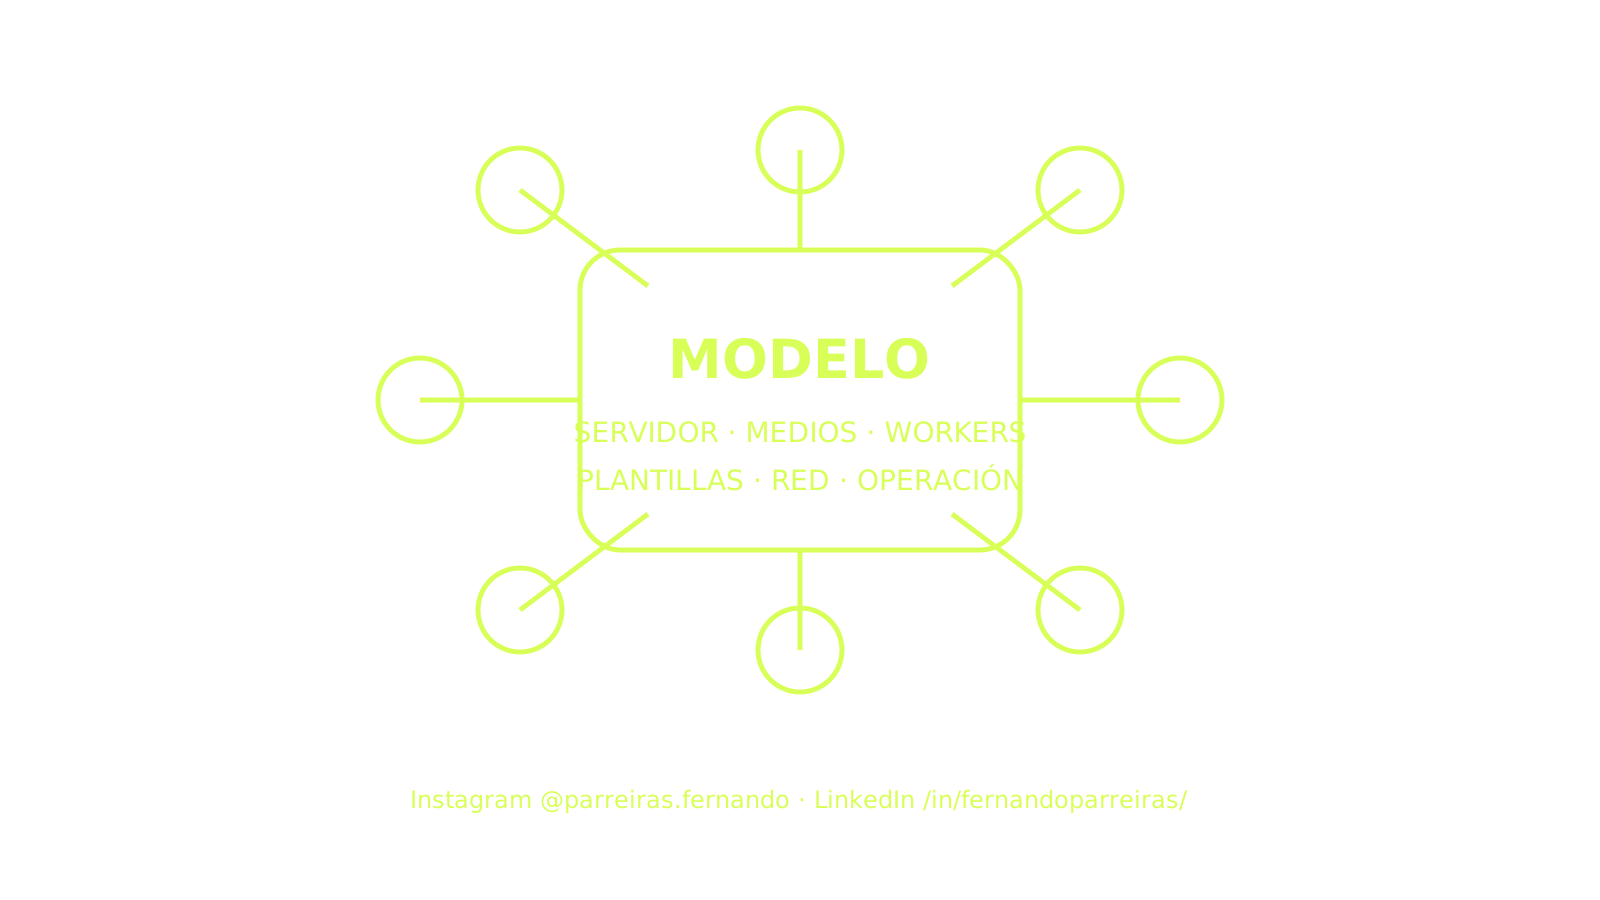
Un servicio de IA es un sistema de software: modelo, servidor, bibliotecas, formatos, workers, identidades, red y operación. La revisión de riesgo debe seguir esta cadena. Cambiar el modelo sin revisar la infraestructura puede preservar exactamente la superficie que motivó el incidente.
Fuentes directas
- vLLM v0.32.0, release oficial.
- GHSA-h3rc-j82p-2c3h, procesamiento EPS.
- GHSA-6757-hggm-hp2w, memoria compartida multimodal.
- GHSA-vvpg-rrww-wpmh, CORS.
- GHSA-8397-8qf6-f2gm, atención de audio.
- GHSA-gq5q-89c7-vhvx, procesamiento OCR.
- GHSA-q97c-p368-75c4, validación de tokens.
- GHSA-x567-49g5-p4cf, argumentos de plantilla.
- GHSA-542m-9234-8gvf, agotamiento durante el renderizado.
Nota editorial y de responsabilidad
Este texto combina hechos atribuidos a las fuentes con análisis y propuesta técnica del autor. Los puntos de vista personales y profesionales no son hechos probados; se indican severidades, versiones, condiciones y límites cuando están disponibles. El contenido es informativo y no sustituye una evaluación técnica, jurídica, regulatoria o de seguridad. vLLM, GitHub, los productos y las instituciones citadas pertenecen a sus respectivos titulares; no hay patrocinio ni respaldo. No se reproduce ningún procedimiento ofensivo. Tech Human y Trustyu actúan comercialmente en el desarrollo y la gobernanza de productos digitales. La investigación, la estructura y la redacción tuvieron asistencia de IA; Fernando Parreiras autorizó el tema, la autorrevisión factual y la publicación el 29/10/2026, sin revisión humana independiente adicional.
Corte de la investigación: 29/10/2026. Estado editorial: Evidence Brief especial autorizado para el 30/10/2026 a las 09:00 BRT.
Nota editorial y de responsabilidad
- Corte de la investigación
- Última revisión
- Correcciones registradas
- No hay correcciones registradas.
El corte anterior corresponde a los claims canónicos. Las fuentes complementarias y sus fechas de consulta se identifican en el cuerpo del artículo.
Este artículo combina fuentes citadas, análisis y experiencia profesional del autor. Los datos verificables y las afirmaciones fácticas están vinculados a sus respectivas fuentes. Las interpretaciones, hipótesis, proyecciones, recomendaciones y opiniones representan el punto de vista profesional del autor en el momento de la publicación; no constituyen hechos probados, promesas de resultados ni asesoramiento jurídico, financiero o técnico aplicable a un caso concreto. Consulte las fuentes originales y a profesionales cualificados antes de tomar decisiones.
Claims y fuentes
R2-C3
Los privilegios mínimos, la ejecución aislada y la provenance de la cadena de suministro son controles complementarios; no hay sustitutos para los demás en un sistema agente.
Límite: El perfil de control exacto sigue siendo específico del entorno y debe modelarse en función de las amenazas para cada producto. Este es un insumo de diseño de investigación-síntesis; no prueba la adopción del producto, la madurez operativa, la attestation independiente o el resultado.
- OpenAI — OpenAI, repositorio Apache-2.0; extractos de solo análisis
- OWASP Fundación — OWASP Fundación, estándar CC-BY-SA-4.0; extractos de solo análisis
- OpenSSF SLSA — OpenSSF SLSA, CC-BY-4.0 especificación; extractos de solo análisis