Lectura ejecutiva · ~60 segundos
Capturar todo no equivale a observar bien. La propuesta separa señales operacionales, evidencia de decisión e investigación restringida para demostrar resultados sin ampliar innecesariamente la circulación de contexto.
Un trace, la secuencia de eventos de una ejecución, puede facilitar una investigación y también crear una segunda copia de información que no debería circular. La cuestión de arquitectura es qué evidencias se necesitan para explicar una decisión, quién necesita acceder y por cuánto tiempo. Capturar todo y decidir después transfiere el problema al almacenamiento y a las personas que recibirán el material.
Este texto propone un contrato de observabilidad para sistemas con agentes. No describe un mecanismo ya operativo en todos los productos de Trustyu, ni presenta resultados de clientes o una implementación certificada. El contrato debe ajustarse al riesgo, dominio y obligaciones de la organización.
Comience por las preguntas de investigación
Un equipo debe poder responder qué objetivo fue autorizado, qué versión del sistema se ejecutó, qué herramientas pudieron actuar, cómo se verificó el resultado y qué efectos ocurrieron. En muchos flujos esas preguntas pueden responderse con identificadores, versiones, estados y medidas, sin almacenar conversaciones o documentos completos.
Esto no significa que el contenido nunca sea necesario. Significa que la necesidad debe definirse por finalidad, con acceso y retención compatibles. Un incidente puede exigir investigación especializada bajo controles diferentes a los del seguimiento cotidiano.
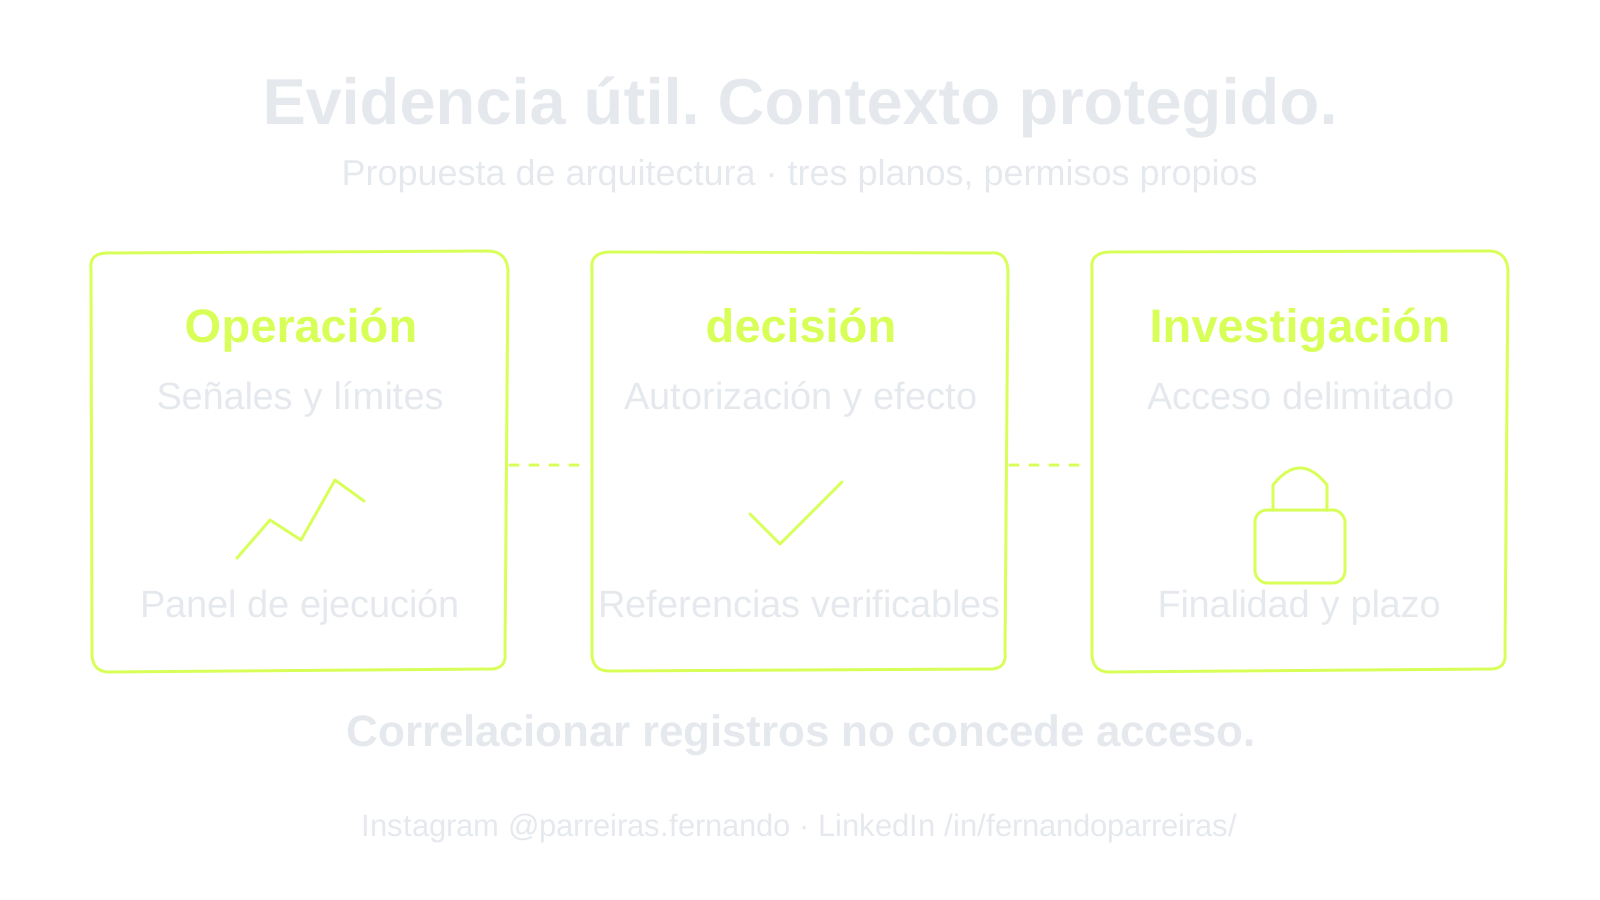
Separe tres planos de evidencia
- Operación: duración, estado final, falla, intervención y unidades de trabajo, usando dimensiones controladas para evitar que los campos libres transformen las métricas en un repositorio de contexto.
- Decisión: referencias al objetivo, política, versión y verificador, suficientes para explicar por qué una acción era elegible y quién asumió la aceptación.
- Investigación: datos adicionales, cuando sean necesarios y autorizados, con frontera de acceso, finalidad, plazo y posibilidad de retirada definidos.
Los tres planos no necesitan el mismo backend, lectores ni retención. Un panel operacional usado por muchas personas no debe heredar automáticamente acceso a un documento restringido. Una correlación técnica vincula registros; no es permiso para consultarlos todos.
La evidencia debe limitar, no ampliar, la autoridad del agente
El agente puede emitir observaciones sobre su ejecución. El registro que demuestra autorización, efectos y aceptación no debe depender solo de una declaración generada por él. Preserve referencias verificables en componentes con responsabilidades propias. Historial, política y aislamiento de ejecución son fronteras diferentes; elegir otro modelo no sustituye ese diseño. [HARNESS31-C2]
Un identificador de política ayuda a localizar la regla utilizada, pero no demuestra por sí solo que se aplicó. Un campo verified tampoco es evidencia si el propio ejecutor puede completarlo sin verificación externa. El contrato debe indicar quién emite cada registro y qué observación independiente respalda el estado presentado.
Minimice antes de exportar
La orientación de seguridad de OpenTelemetry trata la minimización de datos y los procesadores que eliminan o transforman atributos. OWASP recomienda definir eventos, proteger logs y excluir secretos y datos sensibles innecesarios. Estas orientaciones no validan una configuración específica.
En el contrato propuesto, los atributos aceptados pertenecen a un conjunto explícito. Cabeceras, tokens, cuerpos de documentos, instrucciones de usuario y respuestas libres no entran por conveniencia. Las excepciones deben justificarse y ejercitarse con datos sintéticos antes de acceder a contenido real autorizado.
OpenTelemetry también advierte que es posible recuperar valores de entrada previsibles a partir de sus hashes. Un hash o seudónimo no equivale a anonimización automática. Responsables técnicos y de privacidad deben evaluar la utilidad de la referencia, la posibilidad de reidentificación y el permiso de acceso en contexto.
Una configuración en el colector no revierte una exposición anterior en el SDK, consola, cola o proveedor del modelo. La propuesta es reducir la recolección en origen y verificar cada salida, incluidos argumentos de herramientas, mensajes de excepción y campos libres de bibliotecas instrumentadas. Una lista de atributos permitidos también debe restringir los valores: un campo llamado status que acepta la respuesta completa del modelo sigue cargando contexto.
Un caso sintético: investigar sin copiar la solicitud completa
Imagine un agente autorizado a abrir un ticket interno. Prepara la solicitud, pero la integración devuelve timeout. La interfaz informa que el ticket fue creado. Una trazabilidad útil debe permitir descubrir esa divergencia sin enviar la descripción del problema ni datos de la persona al panel general. El ejemplo es ilustrativo; no representa un incidente, cliente o control implantado.
| Evidencia propuesta | Emisor responsable | Qué permite verificar |
|---|---|---|
| Referencia opaca de autorización, operación y versión de política | Servicio que aplica la autorización | Qué acción había sido permitida en ese contexto |
| Referencia de ejecución, herramienta y número de intento | Orquestador | Qué camino se intentó, sin repetir argumentos |
Salida timeout e identificador opaco de la solicitud | Adaptador de la herramienta | Lo observado en la llamada; todavía no confirma el efecto |
| Referencia del ticket consultado en el sistema de destino | Verificador con acceso limitado | Si el efecto existe y corresponde a la operación autorizada |
Estado inconclusivo mientras falte confirmación | Componente que calcula el estado final | Que la ausencia de receipt no se convirtió en éxito por narrativa |
El panel recibe estado, duración y versión. El registro de decisión guarda referencias protegidas. Si la investigación exige la solicitud original, el acceso ocurre en el sistema autorizado, con finalidad y plazo propios. El identificador usado para correlacionar registros no concede ese permiso.
El timeout crea otra decisión: antes de repetir una operación con efecto, consulte el destino o use el mecanismo de idempotencia que realmente ofrezca. Un trace por sí solo no impide duplicación. La verificación también puede llegar después: registre esa confirmación como un nuevo evento ligado a la misma operación, conservando el estado anteriormente observado y distinguiendo la hora del evento de la de ingestión.
En W3C Trace Context, sección 6, traceparent y tracestate sirven a la correlación y no deben cargar información personal o sensible. En la propuesta del artículo, ninguno funciona como credencial de acceso ni como lugar para guardar el contexto del ticket.
Controle la calidad de la propia telemetría
Un sistema puede ejecutar correctamente y producir un registro incompleto. También puede registrar una acción que no llegó al destino. Separe intento, aceptación por la herramienta, efecto observado y confirmación del resultado. Si el proceso depende de un receipt para liberar una acción material, su ausencia debe permanecer visible como falla o inconclusión.
No imponga un bloqueo universal por cualquier pérdida de métrica. Defina qué señales son necesarias para autorizar y cuáles sirven solo al diagnóstico. La decisión depende del impacto y de la recuperación; convertir toda falla del panel en una parada puede crear otro problema operacional.
Costo, retención e investigación también tienen límites
El muestreo selecciona parte de las ejecuciones para diagnóstico. En la propuesta puede reducir el volumen de traces operacionales, pero no debe decidir si se conserva el receipt exigido para una acción material. Esa obligación necesita una vía de registro propia. Un panel debe mostrar el denominador: ejecuciones elegibles, muestreadas, incompletas y sin verificar; una tasa calculada solo sobre traces bien formados puede ocultar precisamente las fallas de recolección.
Para costos, acompañe por separado unidades informadas por el proveedor, intentos, volumen de telemetría, almacenamiento y trabajo humano de investigación. Una cuenta de tokens no es la factura total. Los identificadores de ejecución deben permitir consultas puntuales sin volverse dimensiones libres en todas las métricas; el conjunto de combinaciones de valores, llamado cardinalidad, necesita un presupuesto.
La retención no es un número universal. Defina finalidad, responsable, plazo, obligación de preservación, backups, exportaciones y proveedores incluidos. Si una copia no permite retirada inmediata, registre el límite y su ciclo de expiración; no anuncie eliminación concluida en toda la cadena. La política debe conciliar investigación, integridad de la evidencia y obligaciones aplicables. Los datos agregados también requieren evaluación cuando grupos pequeños permiten inferir quién participó.
Más contenido puede mejorar la reproducción de una falla, y menos contenido puede proteger mejor el contexto. No existe una solución única para esa tensión. Una alternativa a evaluar es una captura diagnóstica temporal, autorizada para un caso delimitado, con expiración y lectores restringidos. No vuelve aceptable la captura permanente de todas las conversaciones.
Matriz mínima de validación
| Ensayo con datos sintéticos | Resultado esperado | Evidencia que el equipo debe conservar |
|---|---|---|
| Insertar un marcador sensible en entrada, error y argumento de herramienta | El marcador no llega a salidas no autorizadas | Inspección de export, consola, cola y fallback ejercitados |
| Forzar una falla del verificador | El resultado permanece fallido o inconcluso | Eventos del ejecutor y del verificador, con emisores distintos |
| Cambiar la versión de política, herramienta o modelo | Cada ejecución conserva sus referencias | Registros anteriores y posteriores sin sobrescribir el historial |
| Consultar la correlación con un perfil que solo lee métricas | El contexto restringido sigue inaccesible | Prueba negativa de autorización en el sistema de destino |
| Expirar un registro con copias declaradas | Expiración y excepciones siguen la política | Receipts de retirada o plazos restantes por destino |
| Repetir una llamada después de timeout | El efecto se concilia antes de confirmar o repetir | Identidad de la operación y consulta al destino |
| Dejar el colector indisponible | Ocurre el comportamiento previsto sin exposición por otro canal | Resultado de falla y recuperación, incluida pérdida o demora de señales |
| Inyectar un salto de línea y una dimensión no permitida | No aparecen eventos falsificados ni expansión irrestricta de atributos | Inspección de serialización y límites de dimensiones |
Estas pruebas son propuestas defensivas. Superarlas no certifica privacidad, seguridad o conformidad. La evidencia debe incluir la configuración ejercitada, la versión, el alcance y el límite restante, incluidos los caminos no evaluados.
Mantenga una lista de destinos y lectores ejercitados. No encontrar un marcador en un destino inspeccionado es un resultado delimitado; no demuestra ausencia de filtración en componentes no probados. OWASP incluye pruebas de falla del logging, controles de acceso y resistencia a inyección entre las verificaciones recomendadas; la matriz anterior es una aplicación propuesta al caso de agentes.
La decisión que conecta ingeniería y negocio
Una observabilidad útil debe ayudar a entender calidad, costo, fallas y recuperación sin crear un archivo indiscriminado de información. Negocio define qué resultados merecen seguimiento; ingeniería demuestra cómo se producen las señales; responsables del dominio definen condiciones de acceso y uso. Ninguna de esas responsabilidades desaparece cuando una herramienta exporta un trace visualmente completo.
El AI RMF Core de NIST relaciona evaluación, monitoreo y tratamiento de riesgos a lo largo del ciclo de vida. Aquí orienta la separación entre medir, interpretar y actuar; no prescribe los tres planos propuestos ni certifica su adopción.
Para una revisión concreta, elija una acción de negocio y recorra autorización, ejecución, verificación, efecto y retirada de registros con las personas responsables. Si la empresa necesita estructurar ese contrato, converse con Trustyu sobre su flujo y restricciones. El diagnóstico depende del caso; el artículo no promete plazo, conformidad o resultado comercial.
Glosario de lectura
- Telemetría: señales recolectadas sobre la ejecución, como métricas, logs y traces.
- Idempotencia: propiedad que permite repetir una operación bajo un contrato definido sin repetir indebidamente su efecto; debe existir en el sistema que ejecuta la acción.
- Receipt de efecto: referencia verificable al resultado observado en el destino, distinta de la intención del agente o del simple envío de una llamada.
- Minimización: limitar la recolección y circulación a lo necesario para la finalidad definida.
Fuentes y límites
- OpenTelemetry — Handling sensitive data. Orientación de diseño de telemetría; no es una auditoría de una implantación de Trustyu.
- OWASP — Logging Cheat Sheet. Recomendaciones de logging, exclusión de datos y protección; su aplicación depende del contexto.
- NIST — AI RMF Core. Marco voluntario de responsabilidades y monitoreo, sin certificación implícita.
- W3C — Trace Context, recomendación del 23/11/2021. Secciones 6 y 7: privacidad y seguridad de la propagación de correlación; no es un contrato de autorización.
Nota editorial y de responsabilidad
Las fuentes se consultaron el 20/10/2026. Los tres planos, la matriz de validación y el contrato son propuestas de ingeniería del autor en preparación editorial, no resultados experimentales ni descripciones de controles operativos. La investigación y redacción tuvieron asistencia de IA. Autoría, revisión factual y aprobación final de publicación por Fernando Parreiras, con autorrevisión declarada. Esta versión no pasó por revisión humana independiente. Trustyu y Tech Human actúan comercialmente en ingeniería y gobernanza de IA. El contenido no sustituye el análisis técnico, jurídico, de seguridad o de privacidad del caso concreto.
Nota editorial y de responsabilidad
- Corte de la investigación
- Última revisión
- Correcciones registradas
- No hay correcciones registradas.
El corte anterior corresponde a los claims canónicos. Las fuentes complementarias y sus fechas de consulta se identifican en el cuerpo del artículo.
Este artículo combina fuentes citadas, análisis y experiencia profesional del autor. Los datos verificables y las afirmaciones fácticas están vinculados a sus respectivas fuentes. Las interpretaciones, hipótesis, proyecciones, recomendaciones y opiniones representan el punto de vista profesional del autor en el momento de la publicación; no constituyen hechos probados, promesas de resultados ni asesoramiento jurídico, financiero o técnico aplicable a un caso concreto. Consulte las fuentes originales y a profesionales cualificados antes de tomar decisiones.
Claims y fuentes
HARNESS31-C2
Un harness duradero debe mantener el historial de sesiones, la política de orquestación y el aislamiento de ejecución como límites explícitos, mientras que los adaptadores y complementos evitan que la elección del modelo o canal se convierta en el límite de seguridad.
Límite: Las fuentes muestran dos implementaciones, no un estándar de interoperabilidad neutral. Los permisos reales deben aplicarse y probarse de forma independiente fuera de las opciones del modelo. Este es un input de diseño source-bound; no prueba la adopción del producto, la madurez operativa, la attestation independiente, la clasificación de búsqueda, la citación de IA o el resultado.
- Anthropic — Anthropic, términos de sitio propietario
- Software YC —Software YC, MIT
- Software YC —Software YC, MIT