Leitura executiva · ~60 segundos
Um advisory e dois preprints do corte de 10/09/2026 apontam para o mesmo contrato: validar cada efeito, parar loops por evidência objetiva e usar consenso para priorizar revisão, não para autocertificar uma saída. É uma síntese técnica; não afirma exploração ativa nem controles já operando na Forge.
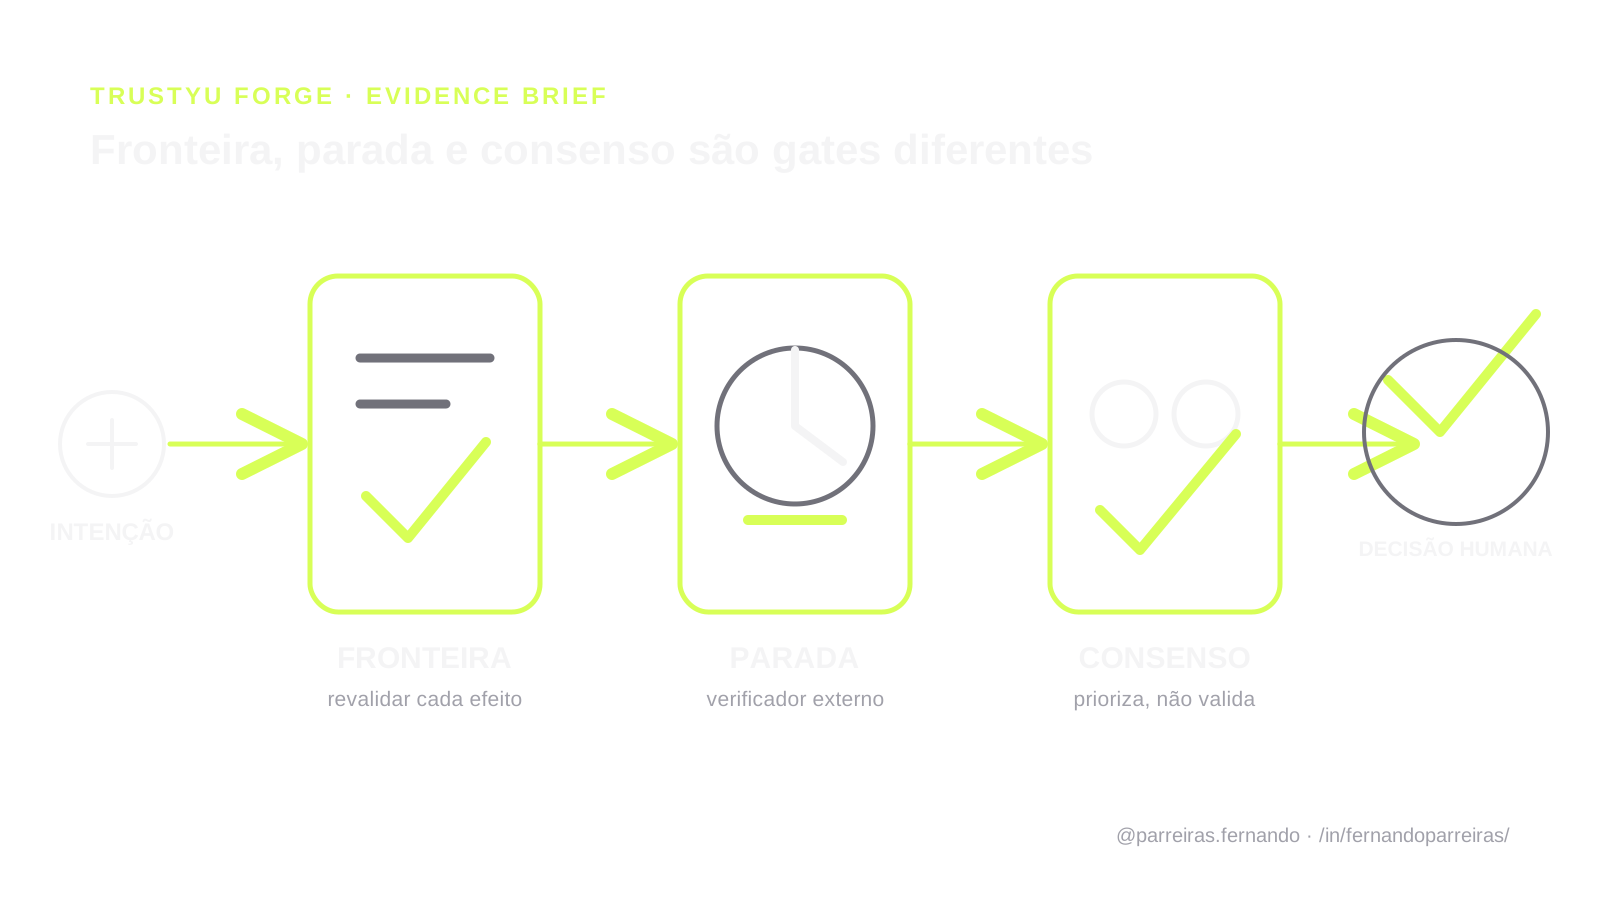
Um agente não se torna confiável porque recebeu mais uma rodada, porque outro modelo concordou ou porque o primeiro endereço consultado era permitido. Três achados publicados no mesmo corte mostram o mesmo problema sob ângulos diferentes: controles precisam acompanhar a execução real, possuir uma condição objetiva de parada e preservar evidência independente da geração.
Este Evidence Brief transforma um advisory e dois preprints em um contrato defensivo. Ele não publica passos ofensivos, não generaliza benchmarks para todo desenvolvimento de software e não declara estes controles como implantados, ensaiados ou operando na Trustyu Forge. O texto foi aprovado editorialmente em 10/09/2026; a publicação efetiva foi regularizada em 15/09/2026.
O pacote de evidências
1. Fronteira: cada salto precisa ser reavaliado
O advisory oficial GHSA-5x7x-4c3c-qf5w descreve uma SSRF no Open WebUI. A faixa afetada é 0.9.5 a 0.11.0; a correção está em 0.11.1. A pré-condição importa: AIOHTTP_CLIENT_ALLOW_REDIRECTS=true, enquanto o padrão é false. Segundo o advisory, a validação alcançava a URL inicial, mas não o destino efetivo após redirecionamentos. O projeto informa reprodução na versão 0.11.0 e bloqueio na 0.11.1.
Atualizar corrige o caso descrito, mas existe uma ressalva operacional: quando o tráfego sai por forward proxy, a restrição de destino privado também precisa ser aplicada no próprio proxy. O caso não prova exploração ativa nem prevalência de SSRF em produtos de IA. Ele demonstra uma propriedade: a política deve ser aplicada em cada destino efetivo, não apenas na intenção inicial.
2. Parada: continuar corrigindo pode criar regressão
O preprint If It's Not Buggy, Don't Fix It, versão 1 de 09/09/2026, estudou reparo iterativo cego em 20 problemas, com 40 submissões C++ por problema, dois modelos e até 100 turnos. Nas configurações avaliadas, os modelos alegaram encontrar problemas em código correto e frequentemente danificaram código correto em taxa igual ou superior à correção de código defeituoso. O trabalho também observou ciclos nos quais mudanças eram adicionadas e removidas.
O resultado não autoriza dizer que “IA piora código” em geral. O recorte usa tarefas competitivas de arquivo único, dois modelos, objetivos ambíguos e ausência de histórico no loop. Ele sustenta algo mais preciso: sem verificador objetivo e condição externa de parada, iteração adicional não é evidência de melhoria.
3. Consenso: variedade pode priorizar, não validar
O preprint Ensembling LLMs for AI-Augmented Cybersecurity Software Requirements Generation, também versão 1 de 09/09/2026, avaliou 24 execuções, 12 configurações, quatro famílias de modelos e dez controles da ISO/IEC 27002:2022. O padrão de referência continha 72 requisitos considerados válidos por especialistas. Reunir todas as saídas recuperou os 72, mas acrescentou 111 alucinações. A fusão melhorou a ordenação das sugestões; não converteu concordância em verdade.
O estudo tem corpus e código arquivados no Zenodo, o que melhora a auditabilidade. Ainda assim, é um caso em inglês, sobre um único sistema, um único padrão e um julgamento especializado. Não mede se os requisitos gerados evitam incidentes nem substitui análise de risco.
O contrato técnico
intenção
   │
   ▼
fronteira por efeito ──► execução limitada ──► verificador externo
   │                            │                     │
   └── política em cada salto   └── orçamento        └── parar, reverter ou promover
                                                        │
                                                        ▼
                                                evidência + decisão humana
Um harness durável deve manter política, histórico da sessão e isolamento de execução como fronteiras explícitas. Adaptadores ou escolha de modelo não podem se tornar o limite de segurança. Essa é uma inferência de projeto apoiada pelo cânone atual, não uma declaração de operação da Forge. [HARNESS31-C2]
Gate A — fronteira acompanha o efeito
- valide destino, identidade e autoridade novamente em cada redirect, resolução e hop de proxy;
- aplique política no componente que efetivamente abre a conexão ou produz o efeito;
- mantenha egress mínimo e restrições equivalentes no proxy;
- registre URL por classe e decisão sem persistir segredo, endereço sensível ou conteúdo integral;
- falhe fechado quando o destino efetivo não puder ser determinado.
Gate B — parada é externa ao mesmo loop
- preserve baseline imutável, testes e requisitos antes da primeira alteração;
- defina orçamento de turnos, tempo, custo e tamanho do diff;
- pare quando o verificador objetivo não melhora ou quando surge regressão;
- detecte ciclos por digest de estado e reverta para o último ponto comprovado;
- escale ambiguidade para julgamento humano em vez de premiar atividade.
Gate C — consenso organiza a fila
- mantenha saídas independentes antes da fusão;
- separe recuperação de candidatos, ranking e validação;
- use padrão de referência ou avaliador independente do gerador;
- preserve discordância, procedência e confiança por requisito;
- trate consenso como prioridade de revisão, nunca como autorização automática.
Receipt mínimo
{
  "input_ref": "immutable-ref",
  "policy_digest": "sha256:...",
  "effective_boundary": "bounded",
  "iteration_budget": {"max_turns": 12, "used": 7},
  "verifier_result": "pass|fail|inconclusive",
  "cycle_detected": false,
  "candidate_sources": ["model-a", "model-b"],
  "human_decision": "promote|revise|reject",
  "effect_receipt": "immutable-ref"
}
Os valores são ilustrativos. O receipt precisa ser emitido fora da autoridade do agente e preservar somente o necessário para reconstruir versão, política, limite, verificação e decisão.
Testes negativos
- Um destino inicial permitido não libera automaticamente o destino após redirect.
- Um proxy não pode ampliar os destinos que a política do cliente bloqueia.
- Código inicialmente correto não pode ser promovido se a iteração reduzir testes ou invariantes.
- Estados repetidos interrompem o loop e produzem evidência de ciclo.
- Dois modelos concordando não dispensam fonte, teste ou aprovação responsável.
- A soma de candidatos não pode esconder falsos positivos nem alterar o denominador.
inconclusivenão é convertido empasspor expiração de orçamento.- Falha do verificador não autoriza o gerador a autocertificar a própria saída.
Gate de release
- O destino efetivo é verificado em todos os hops e no proxy?
- O efeito exige identidade e capacidade compatíveis?
- O estado inicial e o último estado comprovado são recuperáveis?
- Há limite explícito de turnos, custo, tempo e mutação?
- O verificador é independente do loop que propõe a mudança?
- Ciclos e regressões interrompem e revertem a execução?
- A fusão preserva falsos positivos, discordância e procedência?
- A decisão humana está ligada ao artefato exato aprovado?
- O Evidence Packet diferencia bloqueio, falha e inconclusão?
Passar no gate demonstra apenas o escopo exercitado. Não prova segurança total, ausência de vulnerabilidades, qualidade universal ou operação contínua.
Limitações e conflitos de interesse
- O advisory do Open WebUI é uma fonte oficial do projeto e descreve condição, reprodução e correção; não é medição independente de exploração no mundo real.
- Os dois estudos são preprints recentes, ainda sem revisão por pares registrada no arXiv.
- O estudo de bug-fixing tem autores ligados à UnlikelyAI; um dos trabalhos foi realizado durante estágio na empresa. Isso não invalida o método, mas deve acompanhar a leitura.
- O estudo de requisitos usa um único caso, um padrão e uma equipe especializada; seus números não são prevalência de mercado.
- Trustyu e Tech Human atuam comercialmente em arquitetura, governança e engenharia de IA.
Fontes diretas
- Open WebUI — GHSA-5x7x-4c3c-qf5w.
- Open WebUI — release v0.11.1.
- Wang-Lin, Isopoussu e Mahon — arXiv:2609.10123v1.
- Texto integral experimental do arXiv:2609.10123v1.
- Perez-Acuna, Martín e Yelmo — arXiv:2609.10316v1.
- Artefatos do estudo de requisitos — Zenodo.
Nota editorial e de responsabilidade
Fatos, números e versões estão ligados às fontes indicadas. O contrato, os gates e as recomendações são análise profissional do autor, não fatos universais nem alegação de controles já operando. O conteúdo é informativo e não substitui avaliação técnica, jurídica ou de segurança. Pesquisa, estrutura e redação tiveram assistência de IA; revisão factual, autoral e aprovação de publicação foram confirmadas por Fernando Parreiras em 10/09/2026. Não houve revisão humana independente adicional.
Nota editorial e de responsabilidade
- Corte da pesquisa
- Última revisão
- Correções registradas
- Nenhuma correção registrada.
O corte acima corresponde aos claims canônicos. Fontes complementares e suas datas de consulta são identificadas no corpo do artigo.
Este artigo combina fontes citadas, análise e experiência profissional do autor. Dados e afirmações factuais verificáveis estão vinculados às respectivas fontes. Interpretações, hipóteses, projeções, recomendações e opiniões representam o ponto de vista profissional do autor no momento da publicação; não constituem fatos comprovados, promessa de resultado nem aconselhamento jurídico, financeiro ou técnico aplicável a um caso específico. Consulte as fontes originais e profissionais habilitados antes de tomar decisões.
Claims e fontes
HARNESS31-C2
A durable harness should keep session history, orchestration policy and execution isolation as explicit boundaries, while adapters and plugins prevent model or channel choice from becoming the security boundary.
Limite: The sources show two implementations, not a neutral interoperability standard. Actual permissions must be independently enforced and tested outside model choice. This is a source-bound design input; it does not prove product adoption, operational maturity, independent attestation, search ranking, AI citation or outcome.
- Anthropic — Anthropic, proprietary-site-terms
- YC Software — YC Software, MIT
- YC Software — YC Software, MIT