
Leitura executiva · ~60 segundos
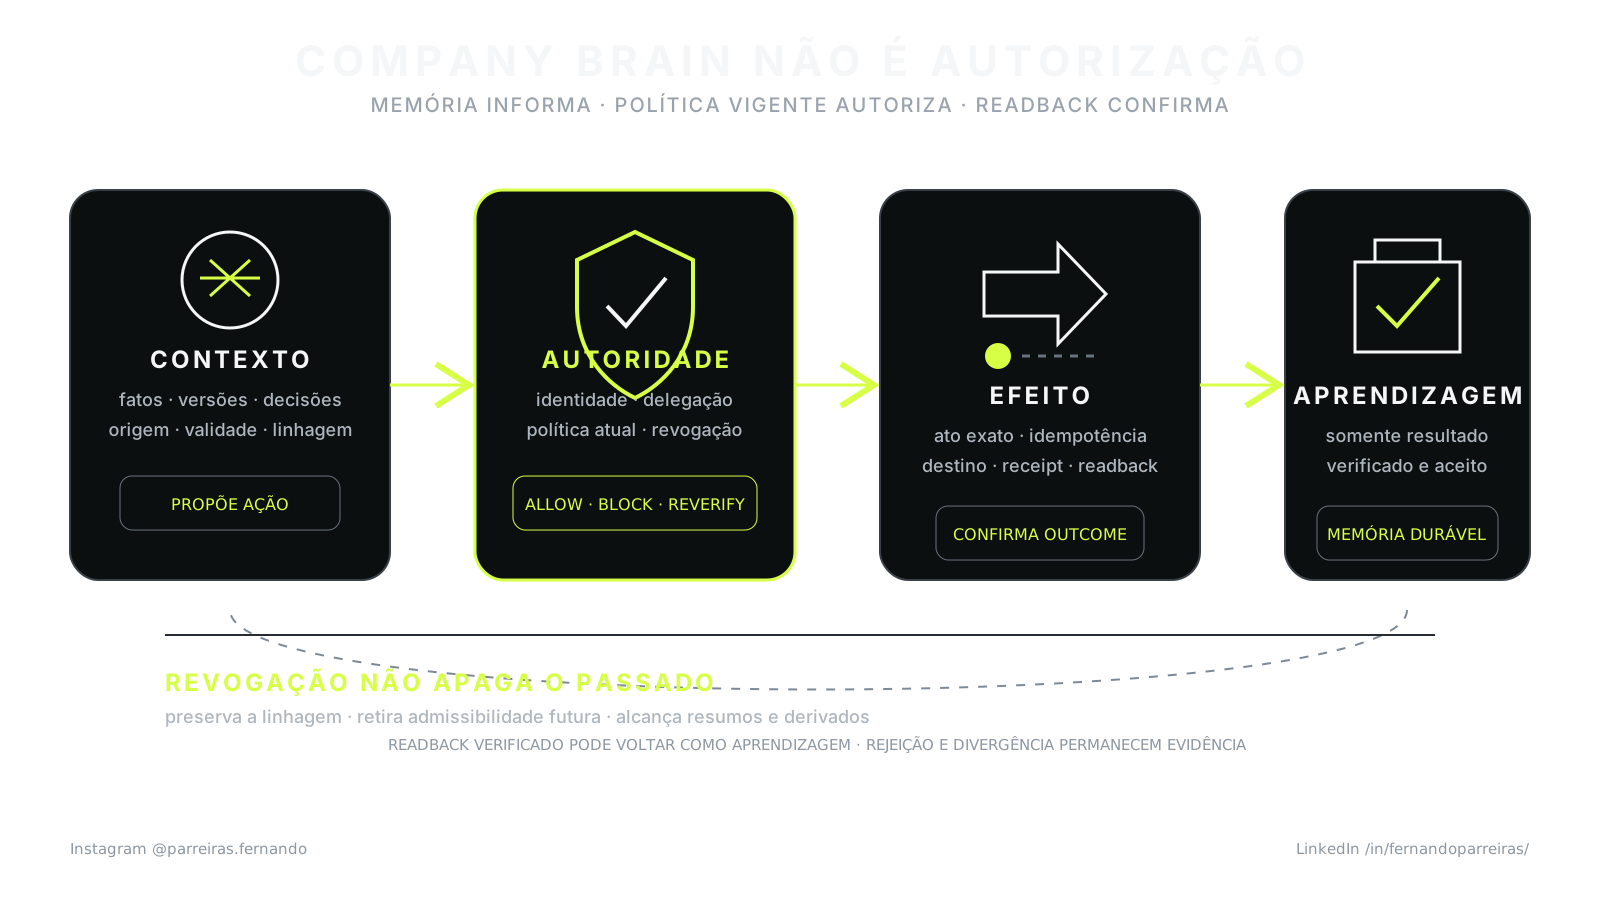
Um Company Brain pode recuperar fatos, relações e decisões, mas memória não concede autoridade. O contrato proposto separa contexto, autorização vigente, efeito com idempotência e aprendizagem após readback, preservando proveniência, validade temporal e revogação.
Uma empresa pode organizar documentos, conversas, decisões, papéis, relações e aprendizados em um grafo de contexto. Isso melhora a chance de uma pessoa ou agente encontrar o que precisa. Não transforma, porém, o conhecimento recuperado em permissão para agir.
Essa diferença é o ponto de segurança mais importante de um Company Brain: memória explica o passado e informa uma proposta; autoridade vigente decide o que pode acontecer agora. Uma decisão antiga pode continuar historicamente correta e, ao mesmo tempo, estar proibida para o papel, o cliente, a finalidade ou a política atual.
Este artigo propõe um contrato em quatro planos — contexto, autoridade, efeito e aprendizagem — para impedir que uma memória relevante herde poderes que nunca teve. A proposta não declara uma implementação pronta da Trustyu, não certifica produto e não compara fornecedores. É um desenho de engenharia para revisão.
Leitura executiva
Um Company Brain útil precisa responder duas perguntas diferentes:
- O que sabemos e por que acreditamos nisso?
- Quem pode executar qual ação, sobre qual recurso, com quais limites, neste instante?
O primeiro problema é de contexto e proveniência. O segundo é de autorização. Misturá-los cria um atalho perigoso: “já fizemos assim” passa a significar “ainda podemos fazer assim”.
A arquitetura proposta usa o grafo de contexto para montar uma ação candidata, mas obriga o runtime a reavaliar identidade, delegação, finalidade, política e revogação imediatamente antes do efeito. Depois, exige readback: a resposta do sistema de destino confirma o que realmente aconteceu. Só o resultado verificado pode voltar ao Company Brain como aprendizagem durável.
MEMÓRIA RECUPERADA → AÇÃO CANDIDATA → AUTORIZAÇÃO ATUAL → EFEITO → READBACK → APRENDIZAGEM
          contexto       ainda não age       permite/bloqueia    acontece   confirma     só se verificada
A tese: context graph não é authorization graph
Um context graph relaciona entidades, fatos, documentos, eventos, decisões e suas origens. Ele ajuda a recuperar antecedentes e a reconstruir por que algo foi entendido de determinada maneira.
Um authorization graph responde se um principal pode realizar uma ação sobre um recurso sob uma política vigente. Ele precisa considerar identidade, delegação, escopo, tempo, finalidade e revogação. A autorização não pode ser inferida apenas da proximidade semântica entre nós do grafo.
O W3C PROV-O oferece um vocabulário estável para representar entidades, atividades, agentes e relações de proveniência. Isso ajuda a explicar de onde veio um fato, mas não concede acesso nem autoriza um efeito. O paper do Google sobre Zanzibar mostra outra responsabilidade: decisões de acesso consistentes diante de alterações em relações e conteúdo. Os dois problemas se relacionam; eles não são intercambiáveis.
O cânone da FORGE já separa histórico, política e isolamento como responsabilidades próprias. Seleção de modelo ou recuperação de contexto não substitui controles. [HARNESS31-C2]
Quatro planos que não devem colapsar
1. Plano de contexto — o que pode ser considerado
O plano de contexto armazena fatos, versões, decisões anteriores e relações. Cada registro precisa carregar, no mínimo:
| Campo | Pergunta que responde |
|---|---|
source_ref e source_version | De qual fonte e versão veio? |
observed_at | Quando o sistema observou esse registro? |
valid_from / valid_until | Para qual intervalo o fato pretende ser válido? |
owner e classification | Quem responde pelo dado e quem pode vê-lo? |
derived_from | Quais ancestrais deram origem ao resumo ou inferência? |
supersedes | Qual versão anterior foi substituída? |
integrity_ref | Como detectar alteração ou troca do conteúdo? |
observed_at e validade não são a mesma coisa. Um contrato consultado hoje pode ter vencido ontem; uma política antiga pode continuar necessária para explicar uma decisão passada sem governar a próxima.
Derivações também herdam restrições. Resumir uma fonte privada não torna o resumo público. Combinar uma evidência revogada com outras fontes não apaga sua revogação. O preprint MAP-Graph explora esse problema por meio de ancestralidade recursiva, filtragem de permissões antes do ranqueamento e um gate dependente do risco da ação. É uma direção de pesquisa em benchmark sintético, não prova de produção ou padrão normativo.
2. Plano de autoridade — o que pode ser feito agora
O plano de autoridade avalia a ação proposta contra estado atual. Uma decisão mínima precisa ligar:
{
  "principal": "identidade-autenticada",
  "delegated_by": "autoridade-ou-null",
  "purpose": "finalidade-declarada",
  "action": "refund.create",
  "resource": "order:synthetic-4821",
  "parameters_sha256": "sha256:...",
  "policy_version": "refund-policy@2026-11-08",
  "evaluated_at": "instante-imediatamente-anterior-ao-efeito",
  "expires_at": "janela-curta",
  "decision": "allow|block|reverify",
  "reason_code": "regra-auditavel"
}
O NIST SP 800-207 formula zero trust sem confiança implícita baseada apenas em localização ou propriedade do ativo. Autenticação e autorização são funções distintas antes do acesso ao recurso. Para agentes, o mesmo princípio impede que “está na memória corporativa” ou “veio do sistema interno” seja tratado como autorização.
O OWASP AI Agent Security Cheat Sheet recomenda autorização fora do contexto do agente e vinculada ao ator e à chamada exata. A aprovação deve ser verificada e consumida imediatamente antes da execução, com falha fechada e resistência a replay. Essa orientação é mais forte do que um campo user_confirmed=true, que pode estar velho, sem escopo ou associado a parâmetros diferentes.
3. Plano de efeito — o que realmente aconteceu
Mesmo uma autorização correta não prova que o efeito ocorreu. Uma API pode responder timeout após ter gravado, um job pode ser repetido, um provedor pode aceitar a solicitação e rejeitá-la depois, ou o destino pode aplicar estado diferente do solicitado.
O plano de efeito precisa de idempotência e de um recibo próprio:
{
  "candidate_act_id": "act:synthetic-001",
  "authorization_ref": "authz:synthetic-001",
  "idempotency_key": "stable-per-intended-effect",
  "requested_at": "2026-11-08T15:00:00Z",
  "provider_receipt": "sanitized-reference",
  "readback": "confirmed|absent|divergent|inconclusive",
  "verified_at": "2026-11-08T15:00:02Z"
}
O protocolo de autorização do MCP trata como clientes obtêm tokens e escopos para acessar um servidor protegido. Esse acesso é necessário, mas não demonstra que cada efeito de negócio está permitido. A camada de aplicação ainda precisa verificar o principal, o recurso, a ação e os parâmetros exatos.
Um Internet-Draft de 2026 propõe manter atos candidatos em estado não efetivo até uma verificação no limite de despacho. É trabalho em andamento, não padrão do IETF, mas torna explícita uma ideia útil: gerar, selecionar ou rotear uma ação não é o mesmo que possuir autoridade para torná-la efetiva.
4. Plano de aprendizagem — o que merece sobreviver
O Company Brain não deve aprender diretamente da intenção do agente nem de uma resposta otimista do provedor. O registro durável precisa distinguir:
proposed: a ação foi sugerida;authorized: a política atual permitiu a ação exata;requested: a chamada saiu com chave de idempotência;observed: houve algum retorno ou mudança observável;verified: o readback confirmou o efeito e seu objeto;accepted: uma autoridade humana ou regra explícita aceitou o resultado quando necessário.
Apenas fatos verificados entram como novo estado operacional. Tentativas, divergências e inconclusões também permanecem auditáveis, mas não viram “foi feito com sucesso”. Isso reduz a chance de uma falha transitória ensinar ao sistema uma realidade inexistente.
Exemplo sintético: a política antiga ainda é memória, não permissão
Considere uma empresa fictícia. Em fevereiro, supervisores podiam aprovar reembolsos de até R$ 500. Uma decisão bem-sucedida entrou no Company Brain com justificativa, política e receipt.
Em novembro, três coisas mudaram:
- o limite passou para R$ 150;
- a pessoa mudou de função e perdeu a delegação;
- o cliente contestou a cobrança, exigindo análise manual.
Um agente recebe novo pedido de R$ 420. A busca semântica recupera o caso de fevereiro e conclui que o padrão já foi aprovado. Se o context graph for tratado como autoridade, o agente repete a ação.
O fluxo correto é outro:
- recuperar a decisão histórica e sua proveniência;
- marcar a política usada em fevereiro como superseded para decisões atuais;
- montar a ação de R$ 420 como candidata, sem efeito;
- avaliar identidade, delegação, finalidade, contestação e política de novembro;
- bloquear ou reverificar porque papel e limite mudaram;
- se uma autoridade atual aprovar a exceção, vincular a aprovação aos parâmetros exatos;
- executar uma vez com idempotência;
- ler o destino e registrar o outcome real;
- aprender a nova exceção somente com receipt e limites próprios.
O histórico de fevereiro não deve ser apagado. Ele continua válido como explicação do passado. A revogação muda sua admissibilidade para efeitos futuros e alcança os resumos derivados, preservando a linhagem para auditoria.
Contrato mínimo de admissibilidade
Antes de usar um registro para apoiar uma ação, o runtime pode aplicar este gate:
1. SOURCE       a fonte é identificável, íntegra e permitida para este principal?
2. LINEAGE      todos os ancestrais necessários são admissíveis para a finalidade?
3. TEMPORAL     fato, política e delegação estão válidos agora?
4. SUPERSESSION existe versão posterior que substitui este registro?
5. ACTION       a evidência é suficiente para o risco desta ação específica?
6. AUTHORITY    a política viva permite principal + ação + recurso + parâmetros?
7. FINALITY     a autorização continua válida imediatamente antes do efeito?
8. READBACK     o destino confirmou o estado final esperado?
9. LEARNING     só o outcome verificado será promovido como memória durável?
As respostas úteis não são apenas allow e deny. reverify, redact, ask_user e inconclusive preservam trabalho útil sem transformar incerteza em permissão.
Revogação precisa alcançar descendentes
Há pelo menos quatro eventos de revogação:
- o principal perdeu acesso;
- a fonte mudou de classificação;
- a política foi substituída;
- a evidência foi corrigida, retirada ou considerada não confiável.
Apagar silenciosamente o nó original destrói explicabilidade. Ignorá-lo mantém risco. A alternativa é preservar a linhagem e mudar a admissibilidade:
fonte revogada
   ├── resumo derivado ............ indisponível para nova ação
   ├── decisão histórica .......... visível apenas a quem pode auditar
   └── efeito já confirmado ....... preservado como fato histórico, sem renovar permissão
Sistemas de autorização consistentes, como o descrito no paper Zanzibar, mostram por que mudanças de relações não podem ser tratadas como uma atualização eventual irrelevante. Em um Company Brain, o mesmo cuidado vale para cache, embeddings e resumos: uma cópia derivada não pode sobreviver como atalho de poder depois que sua origem perdeu validade ou acesso.
Como testar sem alegar implantação
Uma implementação candidata deve falhar diante de casos como:
| Cenário | Resultado esperado |
|---|---|
| memória relevante, mas fonte sem permissão | block ou redact antes da recuperação |
| resumo permitido com ancestral privado | restrição herdada; sem vazamento por derivação |
| aprovação válida, parâmetros alterados | nova autorização obrigatória |
| política muda entre planejamento e execução | reverify imediatamente antes do efeito |
| mesma ação reenviada após timeout | idempotência impede segundo efeito |
| provedor responde sucesso, readback diverge | outcome divergent; não promover aprendizagem |
| fonte revogada após derivar resumos | descendentes perdem admissibilidade futura |
| decisão histórica consultada por auditor | linhagem preservada, sem gerar nova autoridade |
Esses ensaios demonstram apenas as propriedades exercitadas. Não provam segurança total, aderência regulatória, ausência de caminho alternativo ou operação contínua.
Onde a evidência termina
- W3C PROV-O é recomendação para representar e intercambiar proveniência; não é política de autorização.
- NIST SP 800-207 é uma arquitetura de zero trust; não prescreve este contrato de Company Brain.
- OWASP oferece orientação de segurança; não certifica uma implementação específica.
- Zanzibar é um paper primário sobre um sistema de autorização do Google; suas propriedades e escala não são automaticamente transferidas para outro produto.
- MAP-Graph e Stateful Governance for Concurrent Agentic Systems são preprints de 2026. Seus resultados sustentam perguntas e mecanismos no recorte avaliado, não comprovação de produção.
- O Internet-Draft de execution finality é trabalho em andamento e pode mudar ou expirar.
- Os quatro planos, os campos e os gates deste artigo são proposta editorial de engenharia. Não declaram a Trustyu AI Works disponível ao mercado nem controles operando em clientes.
Glossário
- Company Brain: camada organizacional que conecta conhecimento, decisões e contexto para apoiar trabalho; o termo não define sozinho produto, arquitetura ou autoridade.
- Context graph: grafo de fatos, entidades, relações e proveniência usado para recuperação e raciocínio.
- Authorization graph: relações e políticas usadas para decidir se um principal pode executar uma ação sobre um recurso.
- Proveniência: registro de origem, transformações, responsáveis e dependências de um dado.
- Validade temporal: intervalo no qual um fato, papel, delegação ou política pode sustentar uma decisão.
- Ação candidata: operação já formulada, mas ainda sem poder de produzir consequência.
- Readback: leitura posterior do sistema de destino para confirmar o efeito real.
- Revogação: retirada de acesso, delegação, confiança ou validade sem apagar a trilha histórica.
Fontes primárias e técnicas
- W3C — PROV-O: The PROV Ontology.
- Google Research / USENIX ATC 2019 — Zanzibar: Google’s Consistent, Global Authorization System.
- NIST SP 800-207 — Zero Trust Architecture.
- OWASP — AI Agent Security Cheat Sheet.
- OWASP AISVS — AI Security Controls Inventory.
- Model Context Protocol — Authorization.
- MAP-Graph: Provenance-Aware Shared Memory for Multi-Agent Workflows — preprint.
- Stateful Governance for Concurrent Agentic Systems — preprint.
- IETF Datatracker — Execution-Finality for Agentic AI Tool Dispatch — Internet-Draft, trabalho em andamento.
Próximo passo
Antes de comprar ou construir um Company Brain, escolha uma ação real e desenhe o caminho completo: fonte, proveniência, identidade, delegação, política viva, autorização do ato exato, idempotência, readback e regra de aprendizagem. Se uma dessas fronteiras estiver implícita, o sistema pode saber muito e ainda assim agir sem autoridade.
Para discutir o desenho de contexto, governança e verificação de uma solução AI Native, use o canal institucional da Trustyu. O contato não implica produto pronto, diagnóstico contratado ou resultado garantido.
Nota editorial
O caso de reembolso, os identificadores e os receipts são sintéticos. Nenhum dado de cliente, credencial, token, payload operacional ou métrica comercial foi usado. Pesquisa, estrutura e redação tiveram assistência de IA. Fernando Parreiras aprovou esta versão como autor e revisor factual em 8 de novembro de 2026 e autorizou a publicação especial para as 19h de Brasília. Não houve revisão humana independente adicional.
Corte da pesquisa: 8 de novembro de 2026.
Nota editorial e de responsabilidade
- Corte da pesquisa
- Última revisão
- Correções registradas
- Nenhuma correção registrada.
O corte acima corresponde aos claims canônicos. Fontes complementares e suas datas de consulta são identificadas no corpo do artigo.
Este artigo combina fontes citadas, análise e experiência profissional do autor. Dados e afirmações factuais verificáveis estão vinculados às respectivas fontes. Interpretações, hipóteses, projeções, recomendações e opiniões representam o ponto de vista profissional do autor no momento da publicação; não constituem fatos comprovados, promessa de resultado nem aconselhamento jurídico, financeiro ou técnico aplicável a um caso específico. Consulte as fontes originais e profissionais habilitados antes de tomar decisões.
Claims e fontes
HARNESS31-C2
A durable harness should keep session history, orchestration policy and execution isolation as explicit boundaries, while adapters and plugins prevent model or channel choice from becoming the security boundary.
Limite: The sources show two implementations, not a neutral interoperability standard. Actual permissions must be independently enforced and tested outside model choice. This is a source-bound design input; it does not prove product adoption, operational maturity, independent attestation, search ranking, AI citation or outcome.
- Anthropic — Anthropic, proprietary-site-terms
- YC Software — YC Software, MIT
- YC Software — YC Software, MIT