Leitura executiva · ~60 segundos
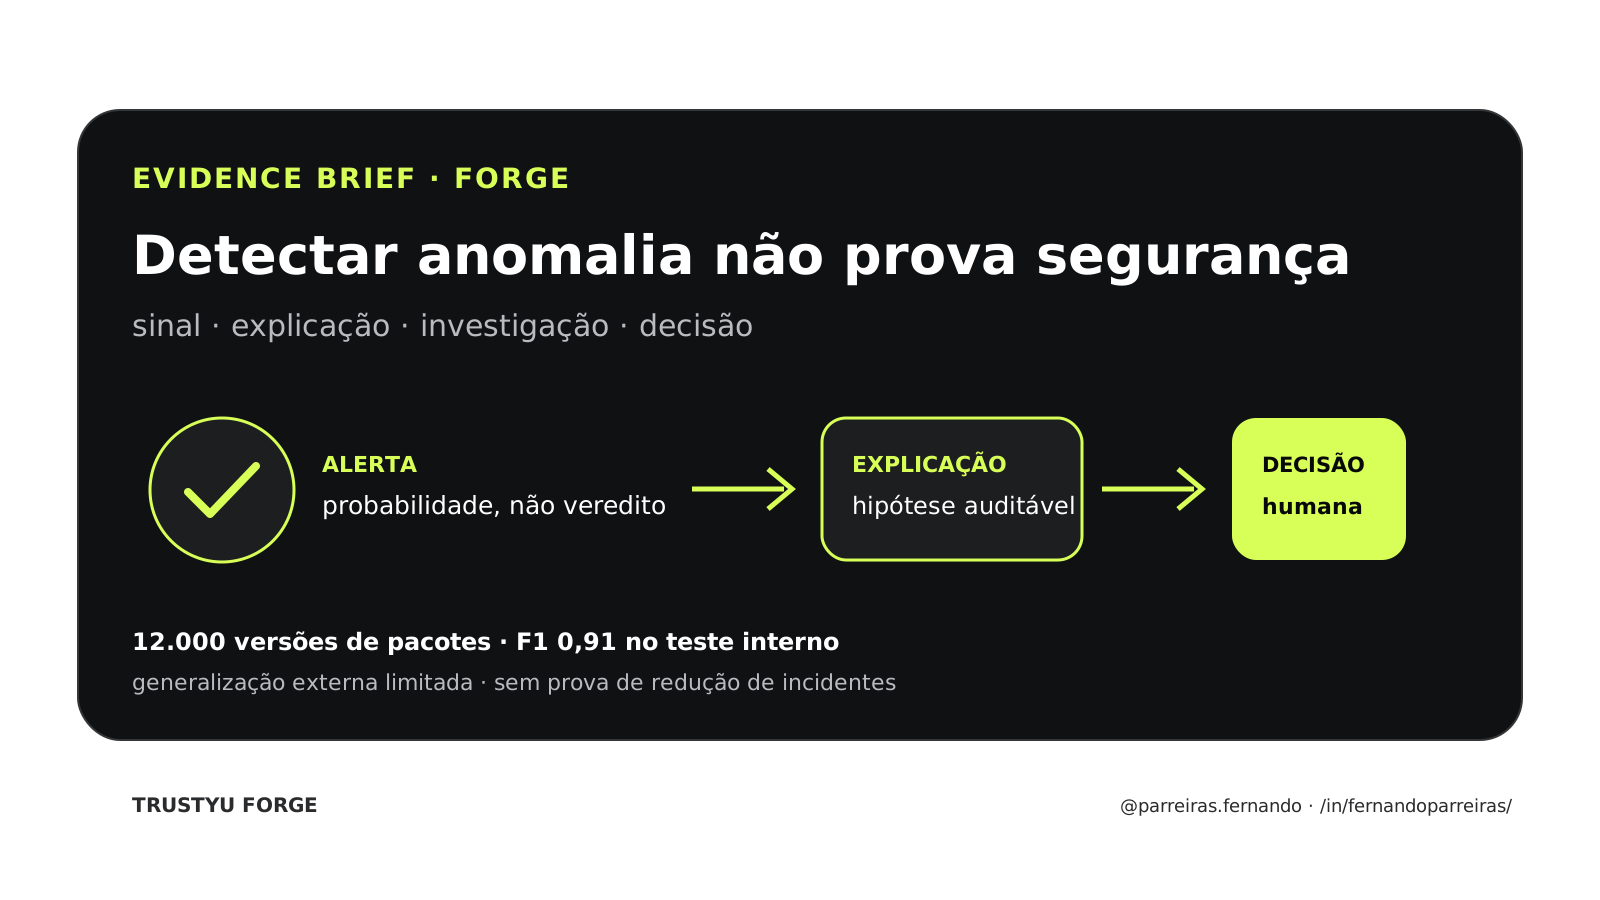
O XAI-SCS reporta F1 de 0,91 em um teste interno com versões de pacotes npm e PyPI e combina detecção com explicações. A pesquisa mostra um caminho útil para priorizar investigação, mas não demonstra redução de incidentes em produção nem transforma explicação em prova causal. O controle maduro trata o modelo como sensor, preserva origem dos sinais e mantém autoridade humana sobre bloqueio e release.
A cadeia de software cresce mais rápido do que a capacidade humana de inspecionar cada versão de cada dependência. Um detector pode ajudar a priorizar o que investigar. O risco começa quando sua pontuação vira veredito e sua explicação plausível vira prova de que o pacote é malicioso — ou seguro.
Estado: Evidence Brief aprovado para publicação. Este texto analisa um artigo do *Scientific Reports*. Não afirma que a Trustyu Forge reproduziu os resultados, implantou o método ou validou sua eficácia em ambientes de produção.
O que o XAI-SCS propõe
O artigo apresenta uma arquitetura híbrida com CNN, LSTM e autoencoder para analisar sinais de versões de pacotes npm e PyPI. A camada de IA explicável procura mostrar quais características contribuíram para um alerta, permitindo que um profissional investigue a hipótese em vez de receber apenas uma pontuação opaca.
O dataset reúne 12.000 versões de pacotes. Os rótulos derivam principalmente de CVEs e de envenenamento simulado com GAN. No teste interno separado, os autores reportam F1 de 0,91; em cinco execuções, a média foi 0,90 com desvio de 0,02. A latência média reportada foi 0,8 segundo em fluxos controlados representativos de CI/CD.
Esses números descrevem o experimento. Não informam quantos incidentes reais seriam evitados, quantos pacotes legítimos seriam bloqueados em uma organização nem quanto tempo uma equipe levaria para confirmar ou descartar os alertas.
Generalização ainda é a pergunta crítica
Os autores também montaram um conjunto externo com 240 incidentes reais de cadeia de software sem CVE, curados manualmente. Esse passo é relevante porque CVEs conhecidas e amostras sintéticas podem ensinar o modelo a reconhecer a história, não o próximo ataque. Ainda assim, o conjunto externo é pequeno, específico e descrito como avaliação preliminar.
Em segurança, generalização precisa sobreviver a mudanças de ecossistema, linguagem, mantenedor, padrão de publicação e comportamento adversarial. Um F1 alto em um corte controlado não é certificação para o fluxo de release de outra empresa.
Explicabilidade ajuda — e também pode enganar
Uma explicação pode tornar o alerta auditável: mudança incomum de mantenedor, crescimento abrupto de dependências, divergência de metadados ou padrão estranho no conteúdo. Isso ajuda o analista a formular a próxima pergunta e registrar por que decidiu bloquear ou liberar.
Mas métodos de explicação normalmente descrevem a contribuição de características para a saída do modelo. Eles não provam causalidade, intenção maliciosa ou completude. Uma narrativa coerente pode continuar errada. A explicação deve apontar para evidências externas verificáveis — pacote, assinatura, diff, proveniência, execução isolada e contexto do repositório — e não encerrar a investigação.
O que a pesquisa com desenvolvedores mede
O estudo consultou 82 desenvolvedores. Clareza recebeu média 4,3 de 5 e acionabilidade, 4,1. Noventa e seis por cento declararam intenção de remediar com base nas explicações. São percepções e intenções autorrelatadas. O experimento não mede redução real do tempo de correção, taxa de conclusão, qualidade do patch ou diminuição de incidentes depois do deploy.
A distinção protege a decisão: satisfação com a explicação é sinal de usabilidade, não evidência operacional de segurança.
Um contrato seguro para o detector
- Sensor, não autoridade: o modelo recomenda prioridade; política e responsáveis definem bloqueio, exceção e release.
- Proveniência: cada alerta registra pacote, versão, fonte, digest, momento, features, modelo e configuração.
- Evidência externa: explicações apontam para artefatos que outra pessoa ou ferramenta consegue verificar.
- Estado inconclusivo: o sistema distingue benigno, suspeito, confirmado e não verificável.
- Baseline por ecossistema: npm e PyPI têm padrões distintos; thresholds e custo de erro precisam ser medidos localmente.
- Defesa em profundidade: assinatura, lockfile, SBOM, revisão de atualização, sandbox, SCA, análise de comportamento e resposta a incidentes continuam necessários.
- Drift e revalidação: desempenho e explicações são acompanhados após mudanças de modelo, dados e ecossistema.
- Recibo de decisão: alerta, investigação, evidência, exceção e autoridade ficam ligados ao release exato.
O que não deve virar promessa
O artigo compara o XAI-SCS a ferramentas e abordagens existentes, mas não estabelece substituição universal de Snyk, Dependabot ou SCA orientada por CVE. A contribuição está na combinação de sinais e explicações dentro do cenário estudado. Ferramentas tradicionais continuam oferecendo inventário, políticas, integração e inteligência operacional que um modelo experimental isolado não reproduz.
Propostas como aprendizado federado, provas de conhecimento zero e enclaves pós-quânticos aparecem como direções futuras. Não foram validadas pelo experimento e não devem ser apresentadas como capacidades atuais.
Os autores declaram não possuir conflitos de interesse. O trabalho recebeu financiamento da National Cybersecurity Authority da Arábia Saudita, grant CRPG-25-3096. A declaração do artigo informa uso de Grammarly, ChatGPT, Grok e Gemini para polimento de linguagem, não para produção dos resultados científicos. Até o corte de 04/10/2026, não localizamos reprodução independente do estudo completo.
Regra de arquitetura
Um detector de cadeia de software entrega uma hipótese priorizada. Uma explicação torna essa hipótese mais inspecionável. Segurança só aparece quando a organização conecta o sinal a evidência verificável, autoridade limitada, decisão registrada e monitoramento do resultado. [HARNESS31-C2]
O output útil não é ‘pacote seguro’. É um pacote de evidência: o que foi observado, por qual versão do detector, qual explicação foi produzida, que verificação independente ocorreu, o que ficou fora do escopo e quem autorizou o release.
Fonte direta
- Explainable artificial intelligence for software supply chain security — Scientific Reports. Artigo, método, dataset, métricas, pesquisa com desenvolvedores, financiamento e limitações.
Nota editorial e de responsabilidade
Este texto combina fatos atribuídos à fonte com análise e proposta técnica do autor. Pontos de vista pessoais e profissionais não são fatos comprovados; dados, denominadores, limites e conflitos são indicados quando disponíveis. O conteúdo é informativo e não substitui avaliação técnica, jurídica, financeira ou de segurança. Tech Human e Trustyu atuam comercialmente em temas relacionados. Pesquisa, estrutura e redação tiveram assistência de IA; revisão factual, aprovação autoral e publicação foram confirmadas por Fernando Parreiras em 04/10/2026, sem revisão humana independente adicional.
Corte da pesquisa: 04/10/2026. Estado editorial: Evidence Brief especial autorizado para 07/10/2026 às 09h BRT.
Nota editorial e de responsabilidade
- Corte da pesquisa
- Última revisão
- Correções registradas
- Nenhuma correção registrada.
O corte acima corresponde aos claims canônicos. Fontes complementares e suas datas de consulta são identificadas no corpo do artigo.
Este artigo combina fontes citadas, análise e experiência profissional do autor. Dados e afirmações factuais verificáveis estão vinculados às respectivas fontes. Interpretações, hipóteses, projeções, recomendações e opiniões representam o ponto de vista profissional do autor no momento da publicação; não constituem fatos comprovados, promessa de resultado nem aconselhamento jurídico, financeiro ou técnico aplicável a um caso específico. Consulte as fontes originais e profissionais habilitados antes de tomar decisões.
Claims e fontes
HARNESS31-C2
A durable harness should keep session history, orchestration policy and execution isolation as explicit boundaries, while adapters and plugins prevent model or channel choice from becoming the security boundary.
Limite: The sources show two implementations, not a neutral interoperability standard. Actual permissions must be independently enforced and tested outside model choice. This is a source-bound design input; it does not prove product adoption, operational maturity, independent attestation, search ranking, AI citation or outcome.
- Anthropic — Anthropic, proprietary-site-terms
- YC Software — YC Software, MIT
- YC Software — YC Software, MIT