
Lectura ejecutiva · ~60 segundos
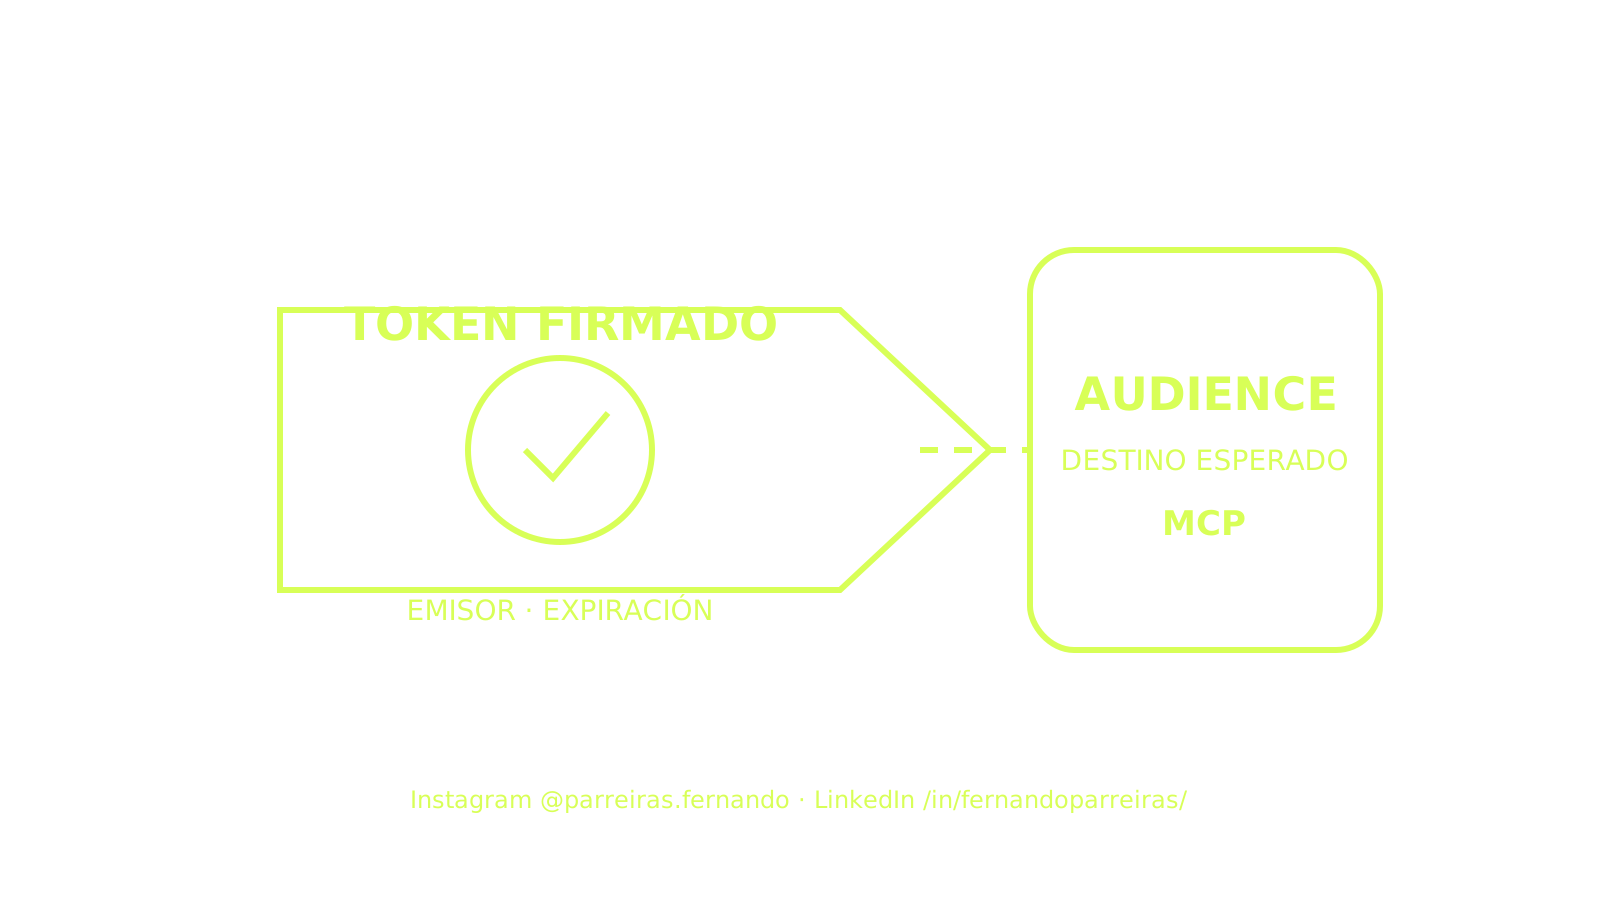
CVE-2026-115413 afectó versiones de AWS API MCP Server desde 1.3.0 hasta antes de 1.6.0 en un modo OAuth específico. El servidor validaba firma, emisor y expiración, pero no la aplicación destinataria del token.
Un token puede tener una firma válida, un emisor confiable y un plazo vigente, y aun así haber sido emitido para otra aplicación. CVE-2026-115413, reconocido por AWS en AWS API MCP Server, muestra por qué validar audience forma parte de la autenticación y no es un detalle opcional.
Estado: Evidence Brief aprobado para publicación. Serie editorial: Papers que leemos por ti. El texto evita payloads, credenciales, objetivos e instrucciones de explotación.
Rango afectado y condición necesaria
El boletín oficial informa que las versiones desde 1.3.0 y anteriores a 1.6.0 estaban afectadas cuando el servidor operaba con transporte HTTP y OAuth. La implementación validaba firma, emisor y expiración, pero no confirmaba la aplicación destinataria. Así, el servidor podía aceptar un token emitido por el mismo proveedor de identidad para otro cliente del tenant.
La consecuencia potencial también dependía de las credenciales configuradas en el host del MCP. El boletín no ofrece un denominador de instalaciones, no afirma que todos los despliegues usaran OAuth y no presenta evidencia de explotación activa. Por lo tanto, el registro no permite estimar prevalencia.
Respuesta oficial y versión corregida
AWS publicó la corrección en la versión 1.6.0 y recomendó actualizar. Para operadores OAuth, el boletín también exige configurar explícitamente la audience esperada o el identificador del cliente cuando el proveedor no emite un claim de audience. PyPI registra la versión 1.6.0 el 27/10/2026.
Actualizar el paquete es necesario, pero el recibo operativo debe observar el entorno: versión cargada, configuración de identidad, audience esperada, credenciales del host y regresión del flujo.
Qué demuestra audience
La firma prueba que el token procede de una autoridad que posee la clave. El emisor limita qué autoridad se acepta. La expiración limita el tiempo. Audience vincula el token con el servicio para el que fue emitido. Sin ese último vínculo, aplicaciones distintas del mismo tenant pueden compartir una confianza que nunca se pretendió.
En el canon Forge, identidad mínima, capacidad explícita y provenance son controles complementarios. Esta orientación no prueba adopción, eficacia ni certificación en un despliegue específico. [R2-C3]
Contrato de aceptación para OAuth en MCP
| Pregunta | Evidencia mínima | Lo que no permite concluir |
|---|---|---|
| ¿Quién emitió el token? | issuer permitido y firma validada | que el token está destinado al servicio |
| ¿Para qué aplicación fue emitido? | audience o client ID esperado | que los scopes son mínimos |
| ¿Qué poder llega al host? | identidad efectiva y acciones denegadas | que toda llamada será legítima |
| ¿Qué versión está activa? | paquete y proceso observados | que todos los entornos fueron corregidos |
| ¿Cómo se retira la confianza? | revocación, expiración y rotación ensayadas | que no ocurrieron incidentes anteriores |
Controles proporcionales
- actualizar a 1.6.0 o una versión posterior compatible y verificar la versión en ejecución;
- configurar la audience o el client ID esperado según el proveedor de identidad;
- rechazar un token sin el claim necesario o con destinatario divergente;
- separar clientes y credenciales por entorno y finalidad;
- reducir las credenciales del host al menor conjunto de acciones necesario;
- probar tokens válidos destinados a otro cliente como casos que deben denegarse;
- registrar decisiones de autenticación sin persistir tokens completos;
- seguir el boletín, las dependencias y los forks que puedan no incorporar la corrección.
Límites, conflicto de interés y contrapunto
La fuente principal es la propia AWS, mantenedora del servidor y proveedora de los servicios a los que este accede. Existe un interés comercial y reputacional directo, aunque el boletín también es la fuente primaria del rango afectado y de la corrección. El análisis de NVD estaba pendiente al cierre editorial; sus métricas secundarias no sustituyen el contexto del despliegue. No reproducimos la condición ni encontramos una validación independiente completa de la corrección.
PyPI informa que AWS API MCP Server fue sustituido por el servidor MCP oficial de AWS. Este cambio de producto no elimina la obligación de inventariar versiones antiguas, forks y derivados que aún estén en uso.
Regla de ingeniería
Un token válido no significa que sea válido para usted. Toda integración OAuth debe vincular emisor, destinatario, scope, identidad efectiva y recurso antes de permitir que el agente alcance acciones en el sistema real.
Fuentes directas
- Boletín 2026-152-AWS, AWS.
- CVE-2026-115413, NVD.
- awslabs.aws-api-mcp-server 1.6.0, PyPI.
- AWS API MCP Server, repositorio oficial.
Nota editorial y de responsabilidad
Este texto combina hechos atribuidos a las fuentes con el análisis y la propuesta técnica del autor. Los puntos de vista personales y profesionales no son hechos comprobados; se indican versiones, condiciones y límites cuando están disponibles. El contenido es informativo y no sustituye una evaluación técnica, jurídica, regulatoria o de seguridad. AWS, MCP, NVD, PyPI y las demás marcas pertenecen a sus respectivos titulares; no hay patrocinio ni respaldo. No se reproduce ningún procedimiento ofensivo. Tech Human y Trustyu operan comercialmente en desarrollo y gobernanza de productos digitales. La investigación, estructura y redacción contaron con asistencia de IA; Fernando Parreiras autorizó el tema, la auto-revisión factual y la publicación el 31/10/2026, sin revisión humana independiente adicional.
Corte de la investigación: 31/10/2026. Estado editorial: Evidence Brief especial autorizado para el 06/11/2026 a las 09:00 BRT.
Nota editorial y de responsabilidad
- Corte de la investigación
- Última revisión
- Correcciones registradas
- No hay correcciones registradas.
El corte anterior corresponde a los claims canónicos. Las fuentes complementarias y sus fechas de consulta se identifican en el cuerpo del artículo.
Este artículo combina fuentes citadas, análisis y experiencia profesional del autor. Los datos verificables y las afirmaciones fácticas están vinculados a sus respectivas fuentes. Las interpretaciones, hipótesis, proyecciones, recomendaciones y opiniones representan el punto de vista profesional del autor en el momento de la publicación; no constituyen hechos probados, promesas de resultados ni asesoramiento jurídico, financiero o técnico aplicable a un caso concreto. Consulte las fuentes originales y a profesionales cualificados antes de tomar decisiones.
Claims y fuentes
R2-C3
Los privilegios mínimos, la ejecución aislada y la provenance de la cadena de suministro son controles complementarios; no hay sustitutos para los demás en un sistema agente.
Límite: El perfil de control exacto sigue siendo específico del entorno y debe modelarse en función de las amenazas para cada producto. Este es un insumo de diseño de investigación-síntesis; no prueba la adopción del producto, la madurez operativa, la attestation independiente o el resultado.
- OpenAI — OpenAI, repositorio Apache-2.0; extractos de solo análisis
- OWASP Fundación — OWASP Fundación, estándar CC-BY-SA-4.0; extractos de solo análisis
- OpenSSF SLSA — OpenSSF SLSA, CC-BY-4.0 especificación; extractos de solo análisis