
Lectura ejecutiva · ~60 segundos
Seis advisories corregidos en Agent Router 1.2.1 muestran que validar la entrada principal no protege listeners alternativos, sesiones entre rutas, secretos observables ni el plano de control compartido.
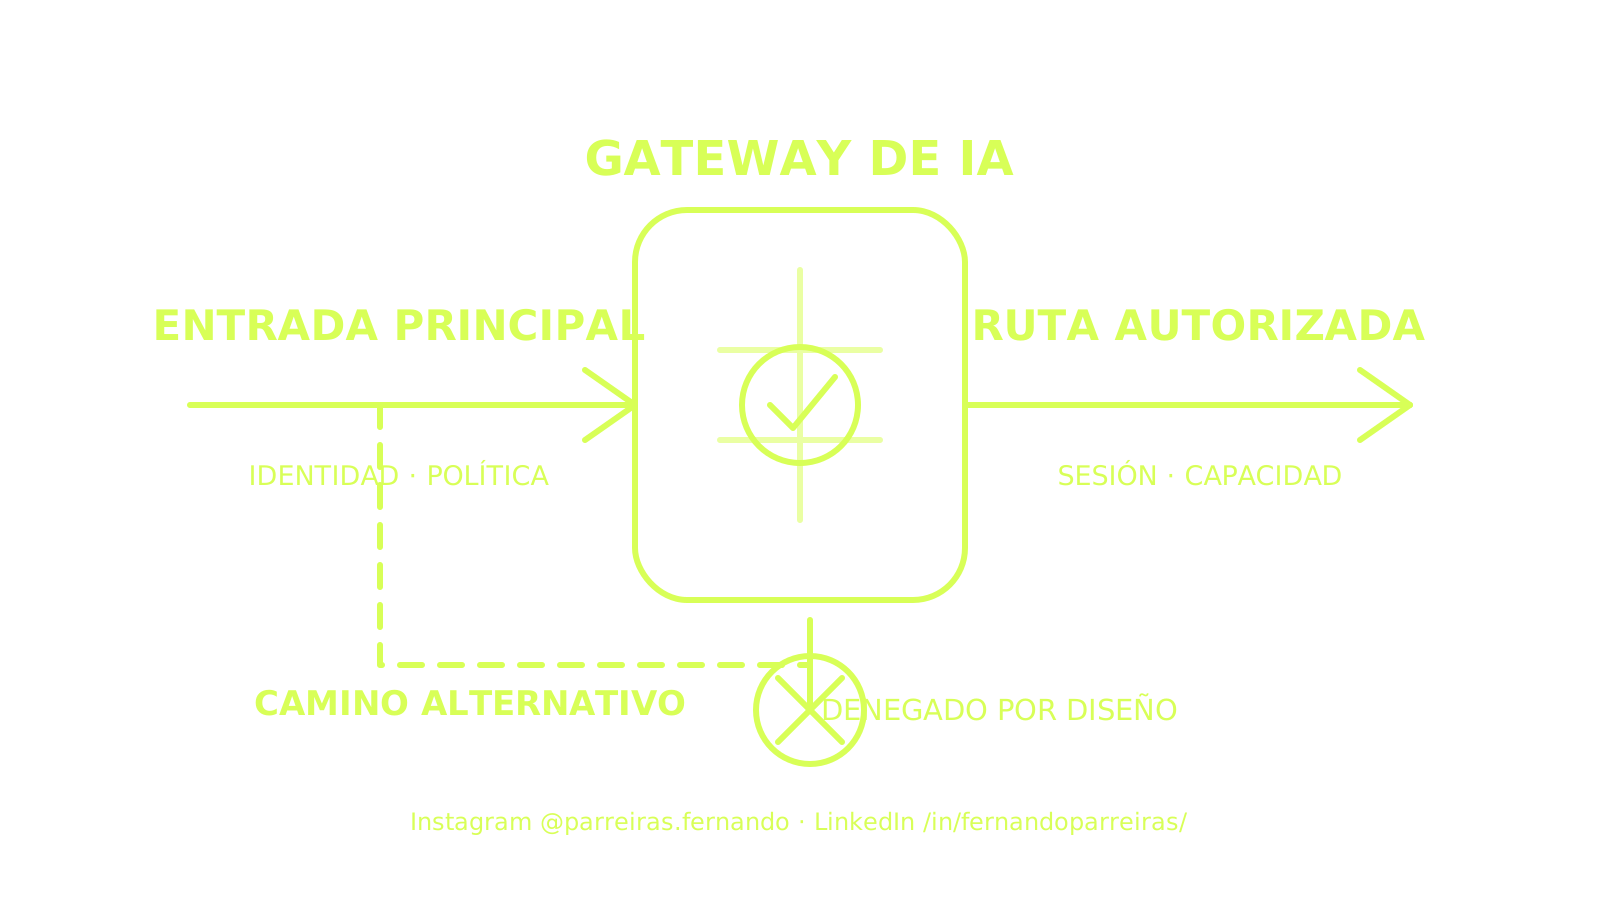
Un gateway puede autenticar la solicitud correcta y aun así permitir que un camino lateral alcance el mismo componente sin pasar por la política esperada. Un conjunto de seis advisories publicados para Agent Router muestra por qué la frontera de confianza debe verificarse de extremo a extremo: en el listener, la ruta, la sesión, el secreto y el plano de control.
Estado: Evidence Brief aprobado para publicación. Serie editorial: Papers que leemos por ti. El texto no reproduce payloads, credenciales, objetivos ni instrucciones de explotación.
Qué se publicó y cuál es el denominador
El 06/11/2026, el proyecto publicó seis advisories asociados con la corrección 1.2.1: uno clasificado como High, cuatro como Moderate y uno como Low. Este denominador describe seis registros del mismo proyecto, no seis productos, seis entornos de producción ni una muestra representativa del mercado de gateways de IA.
| Frontera observada | Registro | Condición resumida | Corrección declarada |
|---|---|---|---|
| listener del proxy MCP | GHSA-mgwh-j6v5-5mf8 | un camino de red podía alcanzar directamente un componente que confiaba en headers del proxy frontal | bind en loopback |
| sesión y ruta | GHSA-72hp-5vm2-frr7 | una sesión creada en una MCPRoute podía volver a presentarse en otra ruta bajo condiciones específicas | sesión vinculada a la ruta de origen |
| selección de prompts | GHSA-ph8c-hp5f-jr6w | un prompt ocultado del listado aún podía solicitarse por un nombre conocido o adivinado | selector aplicado también a la obtención y la finalización |
| material de sesión | GHSA-3qgx-4x8m-wwhg | la semilla de cifrado llegaba al sidecar como argumento observable en la especificación del Pod | entrega mediante configuración protegida |
| metadatos OAuth | GHSA-29m3-89jf-3q5v | el controlador almacenaba una respuesta externa sin límite antes de procesarla | respuesta limitada a 1 MiB |
| respuestas upstream | GHSA-99m8-cq7v-gw4g | respuestas 2xx con campos ausentes o nulos podían cerrar el procesador externo | tratamiento defensivo de ausencia y null |
A release 1.2.1 reúne las correcciones de seguridad y estabilidad. Los rangos afectados varían entre los advisories; no es correcto reducirlos a una única regla universal. El operador debe comprobar el registro específico, la versión en ejecución y la configuración efectiva.
El experimento más medible
El advisory sobre metadatos OAuth informa de un ensayo en un entorno Kubernetes aislado. Se entregó una respuesta sintética de 40 MiB a un controlador con límite de memoria de 160 MiB. Según el registro, el proceso sufrió tres reinicios por falta de memoria y la reconciliación de una ruta en otro namespace se retrasó 43 segundos. Ambas rutas se recuperaron cuando la respuesta se redujo a 1 MiB.
Este resultado tiene una población y condiciones estrechas: un despliegue aislado en k3s, un controlador compartido, una identidad con permiso para crear MCPRoute en un namespace y un endpoint de metadatos controlado. Demuestra el comportamiento observado en ese ensayo; no mide prevalencia, no estima el riesgo para todo despliegue ni comprueba explotación en producción.
Autenticar un salto no protege todo el camino
El patrón común de los seis registros es la diferencia entre la arquitectura prevista y todos los caminos que los bytes realmente pueden recorrer. Si el componente interno confía en headers porque espera que solo el proxy frontal pueda alcanzarlo, la restricción de red forma parte de la autenticación. Si la política pertenece a la ruta, la sesión no puede perder el vínculo con esa ruta. Si el listado filtra un recurso, la operación de obtención debe aplicar la misma decisión.
En el canon Forge, identidad mínima, capacidad explícita, aislamiento y provenance son controles complementarios. Esta es una orientación de ingeniería; no prueba implantación, eficacia ni certificación en un producto específico. [R2-C3]
Contrato defensivo para un gateway MCP
| Control | Evidencia mínima | Prueba de rechazo |
|---|---|---|
| alcance del listener | interfaz, puerto y política de red observados en runtime | la conexión directa por un camino no autorizado debe fallar |
| vínculo de la sesión | ruta, identidad y política preservadas en el identificador o el estado del servidor | una sesión creada en la ruta A debe rechazarse en la ruta B |
| selección consistente | la misma decisión aplicada a listar, obtener, completar y ejecutar | un recurso excluido no puede recuperarse mediante una llamada directa |
| custodia de secretos | valor ausente de argumentos, especificaciones, logs y diagnósticos públicos | la lectura de la especificación no revela material de sesión |
| entradas externas limitadas | timeout, tamaño máximo, concurrencia y política de retry | una respuesta por encima del límite debe fallar sin derribar el controlador |
| parsing defensivo | schemas y tratamiento explícito de ausencia, null y variaciones permitidas | una respuesta incompleta no debe cerrar el procesador |
| aislamiento del plano de control | cuotas y fallas confinadas por tenant o namespace cuando corresponda | la entrada de un dominio no interrumpe la reconciliación de otro |
Actualizar el paquete es necesario para el proyecto citado, pero la evidencia operativa exige más que el número de versión. El recibo debe vincular la imagen o binario ejecutado, configuración, listeners, políticas de red, rutas, pruebas negativas y resultado del rollout. Un estado de deployment concluido no demuestra por sí solo que todos los Pods anteriores fueron sustituidos ni que el camino lateral quedó cerrado.
Método, contrapuntos y limitaciones
Los advisories combinan inspección de código, pruebas localizadas y, en el caso de indisponibilidad, reproducción en k3s con servicios sintéticos. El registro de respuestas malformadas informa 19 casos que fallaban antes de la corrección. Los casos de sesión entre rutas y selección de prompts fueron descritos en pruebas aisladas de handler, sin una reproducción integral de Envoy, Kubernetes y OAuth en el mismo ensayo.
No encontramos una reproducción independiente de los seis registros ni confirmación de explotación en producción en el corte editorial. Varios informes fueron publicados por el mismo investigador e indican asistencia de IA; esto no invalida los hallazgos, pero aumenta la importancia de separar informe, confirmación del mantenedor, reproducción independiente e impacto observado en clientes. La release del propio proyecto es la respuesta oficial y declara las correcciones; no es corroboración independiente.
También existe un contrapunto de proporcionalidad: no todo despliegue expone la misma red, permite crear MCPRoute a usuarios de namespace, comparte un controlador o habilita los mismos recursos. La existencia de un advisory no prueba compromiso. Por otro lado, la ausencia de un incidente conocido no sustituye la prueba de los caminos alternativos.
Regla de ingeniería
Una política aplicada en un punto no es una política aplicada en todo el sistema. Para cada decisión de confianza, identifique el componente que la produce, los componentes que pasan a confiar en ella y todos los caminos capaces de eludir esa cadena. Después convierta cada camino alternativo en una prueba negativa observable.
Fuentes directas
- Agent Router v1.2.1, respuesta y correcciones oficiales del proyecto.
- Proxy MCP accesible fuera del camino frontal, GitHub Security Advisory.
- Reutilización de sesión entre MCPRoutes, GitHub Security Advisory.
- Aplicación incompleta de `promptSelector`, GitHub Security Advisory.
- Semilla de sesión en un argumento del sidecar, GitHub Security Advisory.
- Consumo no limitado de metadatos OAuth, GitHub Security Advisory.
- Respuestas 2xx malformadas y cierre del procesador, GitHub Security Advisory.
Nota editorial y de responsabilidad
Este texto combina hechos atribuidos a las fuentes con análisis y propuesta técnica del autor. Los puntos de vista personales y profesionales no son hechos comprobados; las versiones, condiciones y límites se indican cuando están disponibles. El contenido es informativo y no sustituye una evaluación técnica, jurídica, regulatoria o de seguridad. Agent Router, Envoy, MCP, GitHub y las demás marcas pertenecen a sus respectivos titulares; no existe patrocinio ni respaldo. No se reproduce ningún procedimiento ofensivo. Tech Human y Trustyu actúan comercialmente en desarrollo y gobernanza de productos digitales. La investigación, estructura y redacción tuvieron asistencia de IA; Fernando Parreiras autorizó el tema, la autorrevisión factual y la publicación el 07/11/2026, sin revisión humana independiente adicional.
Corte de la investigación: 07/11/2026. Estado editorial: Evidence Brief especial autorizado para el 08/11/2026 a las 09:00 BRT.
Nota editorial y de responsabilidad
- Corte de la investigación
- Última revisión
- Correcciones registradas
- No hay correcciones registradas.
El corte anterior corresponde a los claims canónicos. Las fuentes complementarias y sus fechas de consulta se identifican en el cuerpo del artículo.
Este artículo combina fuentes citadas, análisis y experiencia profesional del autor. Los datos verificables y las afirmaciones fácticas están vinculados a sus respectivas fuentes. Las interpretaciones, hipótesis, proyecciones, recomendaciones y opiniones representan el punto de vista profesional del autor en el momento de la publicación; no constituyen hechos probados, promesas de resultados ni asesoramiento jurídico, financiero o técnico aplicable a un caso concreto. Consulte las fuentes originales y a profesionales cualificados antes de tomar decisiones.
Claims y fuentes
R2-C3
Los privilegios mínimos, la ejecución aislada y la provenance de la cadena de suministro son controles complementarios; no hay sustitutos para los demás en un sistema agente.
Límite: El perfil de control exacto sigue siendo específico del entorno y debe modelarse en función de las amenazas para cada producto. Este es un insumo de diseño de investigación-síntesis; no prueba la adopción del producto, la madurez operativa, la attestation independiente o el resultado.
- OpenAI — OpenAI, repositorio Apache-2.0; extractos de solo análisis
- OWASP Fundación — OWASP Fundación, estándar CC-BY-SA-4.0; extractos de solo análisis
- OpenSSF SLSA — OpenSSF SLSA, CC-BY-4.0 especificación; extractos de solo análisis