
Leitura executiva · ~60 segundos
O CVE-2026-115413 afetou versões 1.3.0 até antes de 1.6.0 do AWS API MCP Server em um modo OAuth específico. O servidor validava assinatura, emissor e expiração, mas não a aplicação destinatária do token.
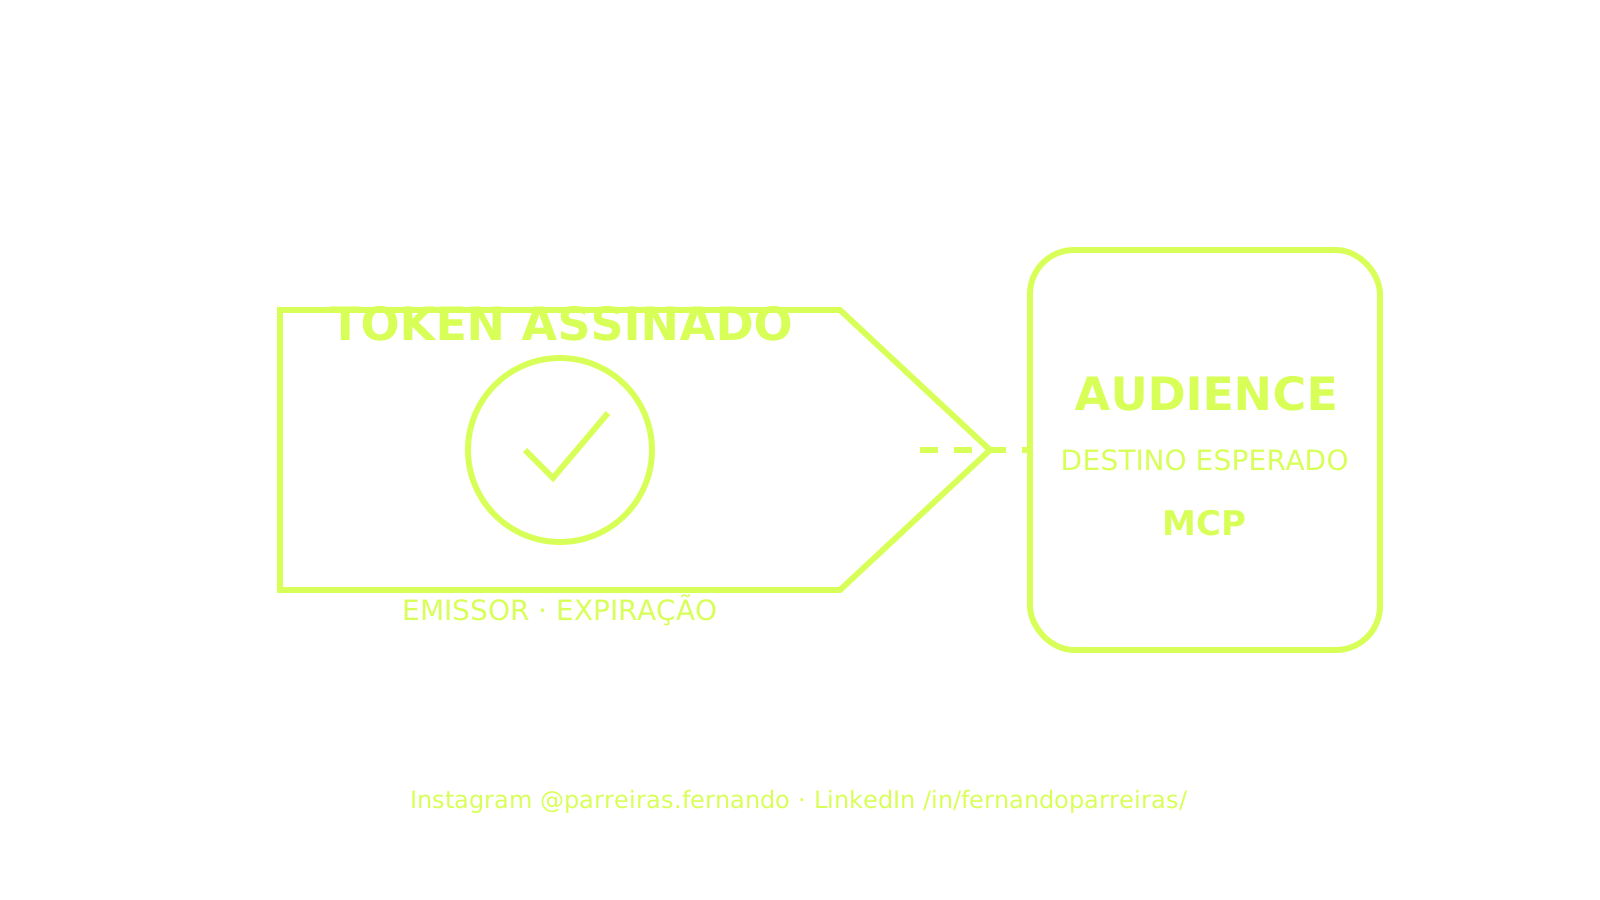
Um token pode ter assinatura válida, emissor confiável e prazo vigente — e ainda assim ter sido emitido para outra aplicação. O CVE-2026-115413, reconhecido pela AWS no AWS API MCP Server, mostra por que validar a audiência é parte da autenticação, não um detalhe opcional.
Estado: Evidence Brief aprovado para publicação. Série editorial: Papers que lemos por você. O texto evita payloads, credenciais, alvos e instruções de exploração.
Faixa afetada e condição necessária
O boletim oficial informa que versões a partir de 1.3.0 e anteriores a 1.6.0 eram afetadas quando o servidor operava no transporte HTTP com OAuth. A implementação validava assinatura, emissor e expiração, mas não confirmava a aplicação destinatária. Assim, um token emitido pelo mesmo provedor de identidade para outro cliente do tenant poderia ser aceito pelo servidor.
A consequência potencial dependia também das credenciais configuradas no host do MCP. O boletim não fornece uma base instalada, não afirma que todas as implantações usavam OAuth e não apresenta evidência de exploração ativa. Portanto, o registro não autoriza estimar prevalência.
Resposta oficial e versão corrigida
A AWS publicou a correção na versão 1.6.0 e recomendou atualizar. Para operadores OAuth, o boletim também pede a configuração explícita da audiência esperada ou do identificador do cliente quando o provedor não emite a claim de audiência. O PyPI registra a versão 1.6.0 em 27/10/2026.
Atualizar o pacote é necessário, mas o recibo operacional precisa observar o ambiente: versão carregada, configuração de identidade, público esperado, credenciais do host e regressão do fluxo.
O que a audience prova
Assinatura prova que o token veio de uma autoridade que possui a chave. Emissor limita qual autoridade é aceita. Expiração limita tempo. Audience conecta o token ao serviço para o qual ele foi emitido. Sem esse último vínculo, aplicações diferentes do mesmo tenant podem compartilhar uma confiança que nunca foi pretendida.
No cânone Forge, identidade mínima, capacidade explícita e proveniência são controles complementares. Essa orientação não prova adoção, eficácia ou certificação em uma implantação específica. [R2-C3]
Contrato de aceite para OAuth em MCP
| Pergunta | Evidência mínima | O que não permite concluir |
|---|---|---|
| Quem emitiu o token? | issuer permitido e assinatura validada | que o token se destina ao serviço |
| Para qual aplicação foi emitido? | audience ou client ID esperado | que os escopos são mínimos |
| Qual poder chega ao host? | identidade efetiva e ações negadas | que toda chamada será legítima |
| Qual versão está ativa? | pacote e processo observados | que todos os ambientes foram corrigidos |
| Como a confiança é retirada? | revogação, expiração e rotação ensaiadas | que incidentes anteriores não ocorreram |
Controles proporcionais
- atualizar para 1.6.0 ou posterior compatível e verificar a versão em execução;
- configurar a audiência ou o client ID esperado conforme o provedor de identidade;
- rejeitar token sem a claim necessária ou com destinatário divergente;
- separar clientes e credenciais por ambiente e finalidade;
- reduzir as credenciais do host ao menor conjunto de ações necessário;
- testar tokens válidos destinados a outro cliente como casos obrigatoriamente negados;
- registrar decisões de autenticação sem persistir tokens completos;
- acompanhar o boletim, dependências e forks que possam não incorporar a correção.
Limites, conflito de interesse e contraponto
A fonte principal é a própria AWS, mantenedora do servidor e fornecedora dos serviços acessados por ele. Há interesse comercial e reputacional direto, embora o boletim seja também a fonte primária da faixa afetada e da correção. O NVD estava em análise no corte editorial; suas métricas secundárias não substituem o contexto da implantação. Não reproduzimos a condição e não localizamos validação independente completa da correção.
O PyPI informa que o AWS API MCP Server foi sucedido pelo servidor MCP oficial da AWS. Essa mudança de produto não elimina a obrigação de inventariar versões antigas, forks e derivados ainda em uso.
Regra de engenharia
Token válido não significa token válido para você. Toda integração OAuth precisa ligar emissor, destinatário, escopo, identidade efetiva e recurso antes de permitir que o agente alcance ações no sistema real.
Fontes diretas
- Boletim 2026-152-AWS, AWS.
- CVE-2026-115413, NVD.
- awslabs.aws-api-mcp-server 1.6.0, PyPI.
- AWS API MCP Server, repositório oficial.
Nota editorial e de responsabilidade
Este texto combina fatos atribuídos às fontes com análise e proposta técnica do autor. Pontos de vista pessoais e profissionais não são fatos comprovados; versões, condições e limites são indicados quando disponíveis. O conteúdo é informativo e não substitui avaliação técnica, jurídica, regulatória ou de segurança. AWS, MCP, NVD, PyPI e demais marcas pertencem aos respectivos titulares; não há patrocínio ou endosso. Nenhum procedimento ofensivo é reproduzido. Tech Human e Trustyu atuam comercialmente em desenvolvimento e governança de produtos digitais. Pesquisa, estrutura e redação tiveram assistência de IA; Fernando Parreiras autorizou a pauta, a auto-revisão factual e a publicação em 31/10/2026, sem revisão humana independente adicional.
Corte da pesquisa: 31/10/2026. Estado editorial: Evidence Brief especial autorizado para 06/11/2026 às 09h BRT.
Nota editorial e de responsabilidade
- Corte da pesquisa
- Última revisão
- Correções registradas
- Nenhuma correção registrada.
O corte acima corresponde aos claims canônicos. Fontes complementares e suas datas de consulta são identificadas no corpo do artigo.
Este artigo combina fontes citadas, análise e experiência profissional do autor. Dados e afirmações factuais verificáveis estão vinculados às respectivas fontes. Interpretações, hipóteses, projeções, recomendações e opiniões representam o ponto de vista profissional do autor no momento da publicação; não constituem fatos comprovados, promessa de resultado nem aconselhamento jurídico, financeiro ou técnico aplicável a um caso específico. Consulte as fontes originais e profissionais habilitados antes de tomar decisões.
Claims e fontes
R2-C3
Least privilege, isolated execution and supply-chain provenance are complementary controls; none substitutes for the others in an agentic system.
Limite: The exact control profile remains environment-specific and must be threat-modeled per product. This is a research-synthesis design input; it does not prove product adoption, operational maturity, independent attestation or outcome.
- OpenAI — OpenAI, Apache-2.0 repository; analysis-only excerpts
- OWASP Foundation — OWASP Foundation, CC-BY-SA-4.0 standard; analysis-only excerpts
- OpenSSF SLSA — OpenSSF SLSA, CC-BY-4.0 specification; analysis-only excerpts