
Leitura executiva · ~60 segundos
Seis advisories corrigidos no Agent Router 1.2.1 mostram que validar a entrada principal não protege listeners alternativos, sessões entre rotas, segredos observáveis nem o plano de controle compartilhado.
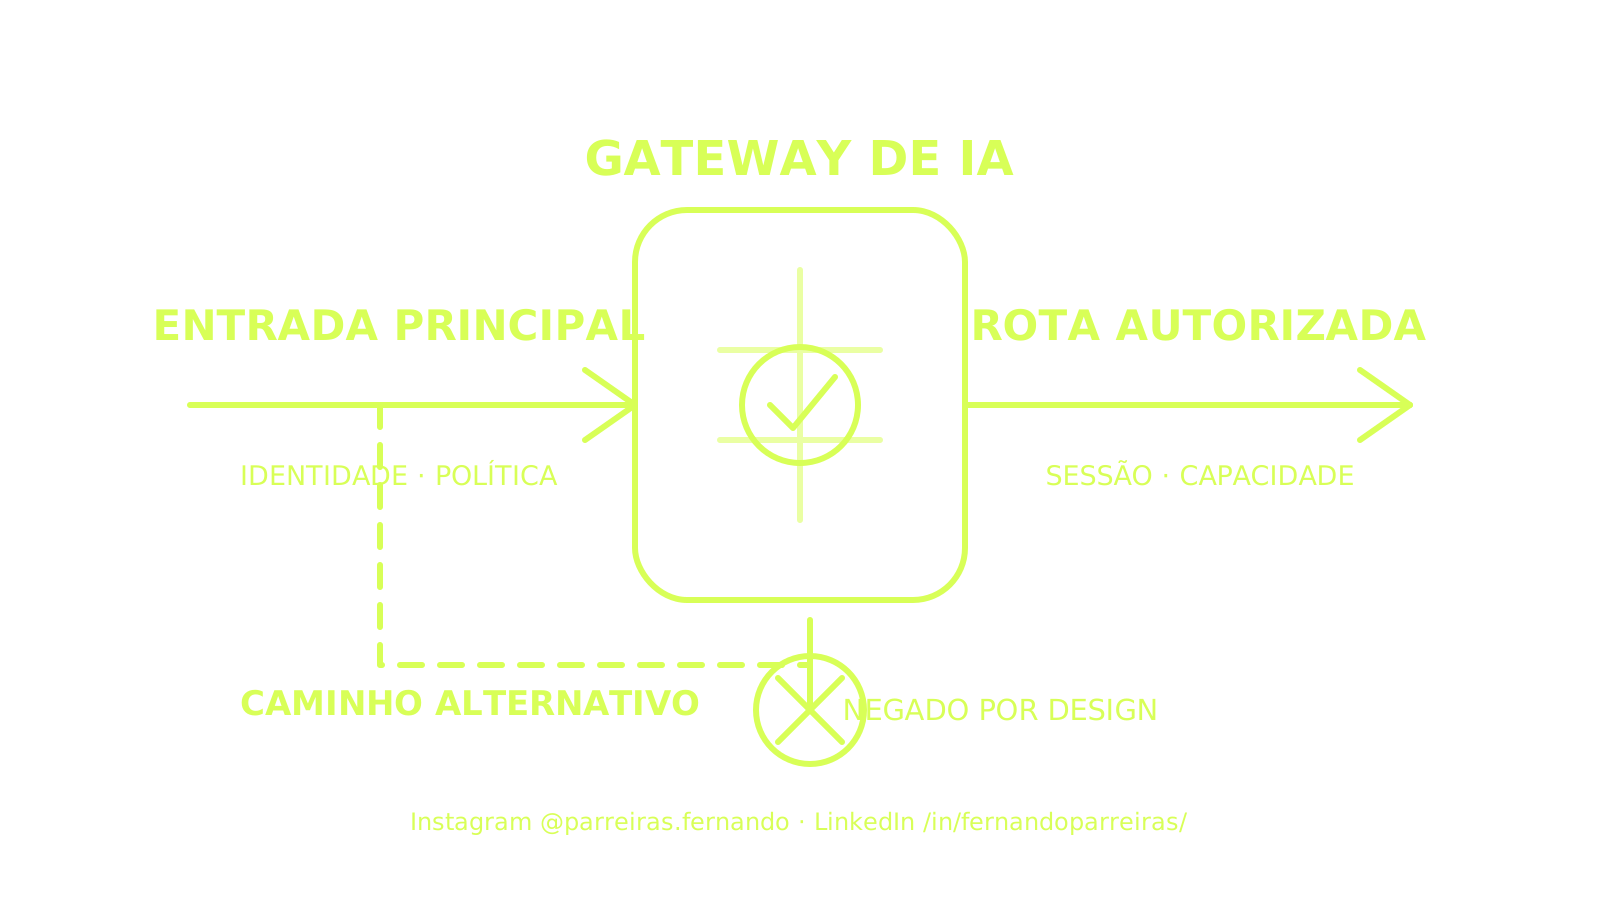
Um gateway pode autenticar a requisição correta e ainda deixar um caminho lateral alcançar o mesmo componente sem passar pela política esperada. Um conjunto de seis advisories publicados para o Agent Router mostra por que a fronteira de confiança precisa ser verificada de ponta a ponta — no listener, na rota, na sessão, no segredo e no plano de controle.
Estado: Evidence Brief aprovado para publicação. Série editorial: Papers que lemos por você. O texto não reproduz payloads, credenciais, alvos ou instruções de exploração.
O que foi publicado — e qual é o denominador
Em 06/11/2026, o projeto publicou seis advisories associados à correção 1.2.1: um classificado como High, quatro como Moderate e um como Low. Esse denominador descreve seis registros do mesmo projeto, não seis produtos, seis ambientes de produção ou uma amostra representativa do mercado de gateways de IA.
| Fronteira observada | Registro | Condição resumida | Correção declarada |
|---|---|---|---|
| listener do proxy MCP | GHSA-mgwh-j6v5-5mf8 | um caminho de rede podia alcançar diretamente um componente que confiava em headers do proxy frontal | bind em loopback |
| sessão e rota | GHSA-72hp-5vm2-frr7 | uma sessão criada em uma MCPRoute podia ser reapresentada em outra rota sob condições específicas | sessão vinculada à rota de origem |
| seleção de prompts | GHSA-ph8c-hp5f-jr6w | um prompt ocultado da listagem ainda podia ser solicitado pelo nome conhecido ou adivinhado | selector aplicado também à busca e à conclusão |
| material de sessão | GHSA-3qgx-4x8m-wwhg | a semente de criptografia chegava ao sidecar como argumento observável na especificação do Pod | entrega por configuração protegida |
| metadados OAuth | GHSA-29m3-89jf-3q5v | o controlador armazenava uma resposta externa sem limite antes de processá-la | resposta limitada a 1 MiB |
| respostas upstream | GHSA-99m8-cq7v-gw4g | respostas 2xx com campos ausentes ou nulos podiam encerrar o processador externo | tratamento defensivo de ausência e null |
A release 1.2.1 reúne as correções de segurança e estabilidade. As faixas afetadas variam entre os advisories; não é correto reduzi-las a uma única regra universal. O operador precisa conferir o registro específico, a versão em execução e a configuração efetiva.
O experimento mais mensurável
O advisory sobre metadados OAuth relata um ensaio em ambiente Kubernetes isolado. Uma resposta sintética de 40 MiB foi entregue a um controlador com limite de memória de 160 MiB. Segundo o registro, o processo sofreu três reinicializações por falta de memória e a reconciliação de uma rota em outro namespace permaneceu atrasada por 43 segundos. As duas rotas se recuperaram após a resposta ser reduzida a 1 MiB.
Esse resultado tem população e condições estreitas: uma implantação isolada em k3s, um controlador compartilhado, uma identidade com permissão para criar MCPRoute em um namespace e um endpoint de metadados controlado. Ele demonstra o comportamento observado nesse ensaio; não mede prevalência, não estima risco para toda implantação e não comprova exploração em produção.
Autenticar um salto não protege o caminho inteiro
O padrão comum aos seis registros é a diferença entre a arquitetura pretendida e todos os caminhos que os bytes podem realmente percorrer. Se o componente interno confia em headers porque espera que somente o proxy frontal consiga alcançá-lo, a restrição de rede faz parte da autenticação. Se a política pertence à rota, a sessão não pode perder o vínculo com essa rota. Se a listagem filtra um recurso, a operação de obtenção precisa aplicar a mesma decisão.
No cânone Forge, identidade mínima, capacidade explícita, isolamento e proveniência são controles complementares. A orientação é de engenharia; não prova implantação, eficácia ou certificação em um produto específico. [R2-C3]
Contrato defensivo para um gateway MCP
| Controle | Evidência mínima | Teste de rejeição |
|---|---|---|
| alcance do listener | interface, porta e política de rede observadas no runtime | conexão direta por caminho não autorizado deve falhar |
| vínculo da sessão | rota, identidade e política preservadas no identificador ou no estado do servidor | sessão criada na rota A deve ser recusada na rota B |
| seleção consistente | mesma decisão aplicada a listar, obter, completar e executar | recurso excluído não pode ser recuperado por chamada direta |
| custódia de segredos | valor ausente de argumentos, especificações, logs e diagnósticos públicos | leitura da especificação não revela material de sessão |
| entradas externas limitadas | timeout, tamanho máximo, concorrência e política de retry | resposta acima do limite deve falhar sem derrubar o controlador |
| parsing defensivo | schemas e tratamento explícito de ausência, null e variações permitidas | resposta incompleta não deve encerrar o processador |
| isolamento do plano de controle | quotas e falhas confinadas por tenant ou namespace quando aplicável | entrada de um domínio não interrompe reconciliação de outro |
Atualizar o pacote é necessário para o projeto citado, mas a evidência operacional exige mais que o número da versão. O recibo deve ligar a imagem ou binário executado, configuração, listeners, políticas de rede, rotas, testes negativos e resultado do rollout. Um status de deployment concluído não demonstra, sozinho, que todos os Pods antigos foram substituídos nem que o caminho lateral foi fechado.
Método, contrapontos e limitações
Os advisories combinam inspeção de código, testes localizados e, no caso de indisponibilidade, reprodução em k3s com serviços sintéticos. O registro de respostas malformadas informa 19 casos que falhavam antes da correção. Já os casos de sessão entre rotas e seleção de prompts foram descritos em testes isolados de handler, sem uma reprodução integral de Envoy, Kubernetes e OAuth no mesmo ensaio.
Não localizamos reprodução independente dos seis registros nem confirmação de exploração em produção no corte editorial. Vários relatos foram publicados pelo mesmo pesquisador e indicam assistência de IA; isso não invalida os achados, mas aumenta a importância de separar relato, confirmação do mantenedor, reprodução independente e impacto observado em cliente. A release do próprio projeto é a resposta oficial e declara as correções; não é corroboração independente.
Há também um contraponto de proporcionalidade: nem toda implantação expõe a mesma rede, permite a criação de MCPRoute por usuários de namespace, compartilha um controlador ou habilita os mesmos recursos. A existência de um advisory não prova comprometimento. Por outro lado, a ausência de um incidente conhecido não substitui o teste dos caminhos alternativos.
Regra de engenharia
Política aplicada em um ponto não é política aplicada no sistema inteiro. Para cada decisão de confiança, identifique o componente que a produz, os componentes que passam a confiar nela e todos os caminhos capazes de contornar esse encadeamento. Depois transforme cada caminho alternativo em um teste negativo observável.
Fontes diretas
- Agent Router v1.2.1, resposta e correções oficiais do projeto.
- Proxy MCP acessível fora do caminho frontal, GitHub Security Advisory.
- Reutilização de sessão entre MCPRoutes, GitHub Security Advisory.
- Aplicação incompleta de `promptSelector`, GitHub Security Advisory.
- Semente de sessão em argumento do sidecar, GitHub Security Advisory.
- Consumo não limitado de metadados OAuth, GitHub Security Advisory.
- Respostas 2xx malformadas e encerramento do processador, GitHub Security Advisory.
Nota editorial e de responsabilidade
Este texto combina fatos atribuídos às fontes com análise e proposta técnica do autor. Pontos de vista pessoais e profissionais não são fatos comprovados; versões, condições e limites são indicados quando disponíveis. O conteúdo é informativo e não substitui avaliação técnica, jurídica, regulatória ou de segurança. Agent Router, Envoy, MCP, GitHub e demais marcas pertencem aos respectivos titulares; não há patrocínio ou endosso. Nenhum procedimento ofensivo é reproduzido. Tech Human e Trustyu atuam comercialmente em desenvolvimento e governança de produtos digitais. Pesquisa, estrutura e redação tiveram assistência de IA; Fernando Parreiras autorizou a pauta, a auto-revisão factual e a publicação em 07/11/2026, sem revisão humana independente adicional.
Corte da pesquisa: 07/11/2026. Estado editorial: Evidence Brief especial autorizado para 08/11/2026 às 09h BRT.
Nota editorial e de responsabilidade
- Corte da pesquisa
- Última revisão
- Correções registradas
- Nenhuma correção registrada.
O corte acima corresponde aos claims canônicos. Fontes complementares e suas datas de consulta são identificadas no corpo do artigo.
Este artigo combina fontes citadas, análise e experiência profissional do autor. Dados e afirmações factuais verificáveis estão vinculados às respectivas fontes. Interpretações, hipóteses, projeções, recomendações e opiniões representam o ponto de vista profissional do autor no momento da publicação; não constituem fatos comprovados, promessa de resultado nem aconselhamento jurídico, financeiro ou técnico aplicável a um caso específico. Consulte as fontes originais e profissionais habilitados antes de tomar decisões.
Claims e fontes
R2-C3
Least privilege, isolated execution and supply-chain provenance are complementary controls; none substitutes for the others in an agentic system.
Limite: The exact control profile remains environment-specific and must be threat-modeled per product. This is a research-synthesis design input; it does not prove product adoption, operational maturity, independent attestation or outcome.
- OpenAI — OpenAI, Apache-2.0 repository; analysis-only excerpts
- OWASP Foundation — OWASP Foundation, CC-BY-SA-4.0 standard; analysis-only excerpts
- OpenSSF SLSA — OpenSSF SLSA, CC-BY-4.0 specification; analysis-only excerpts